حفاظت و نگهداری منابع دیجیتال درباره مفاهیم بنیادی و نظری مرتبط با حفاظت و نگهداری منابع اطلاعاتی الکترونیکی (یا دیجیتال/ رقومی) با توجه ویژه به مسائل و چالشهای مرتبط با پایگاههای اطلاعاتی و کتابخانههای دیجیتال است. این نوشته بخشی از کتاب «حفاظت و نگهداری منابع دیجیتال» از دکتر میترا صمیعی و انتشارات کتابدار است.
مقدمه
حفاظت از اطلاعات يكي از مهمترين موضوعات در تاريخ بشر، فرهنگ و اقتصاد است. در دوران گذشته اطلاعات با كندهكاري و نگارش بر روي سنگ، سراميك، پاپيروس، چوب و. .. ثبت ميشد، اما با تكامل تمدن بشري راه به سوي ظهور رسانههاي جديد ذخيرهسازي و شيوههايي براي ثبت اطلاعات هموار شد. تغيير ناگهاني در ذخيرهسازي اطلاعات با اختراع رسانههاي ذخيرهسازي الكترونيكي از جمله انواع ديسكها، نوار صوتي، نوارهاي مغناطيسي، لوحهاي فشرده، دي.وي.ديها و غيره به وقوع پيوست. با آمدن شبكههاي پرسرعت و رايانههايي با كيفيت بالاي اجرايي (حافظه زياد و سرعت پردازش بالا)، كاربرد فناوريها به سرعت افزايش يافت. اين فناوریها كتابخانهها را قادر ميسازد تا اطلاعاتشان را با سهولت توليد، پردازش، جايابي، ذخيره و اشاعه دهند و همچنين حفاظت بلندمدت اطلاعات ذخيره شده و دستيابي دائمي به آن اطلاعات را تضمين نمايند (لی ، 2002، ص. 93؛ وودیارد ، 2000).
امروزه حفاظت رقمي در حكم يك فرايند قابل اعتماد ظاهر شده ¬است اگرچه در خصوص مفهوم اين فرايند شبهات فراواني بين متخصصان کتابداری و فناوری اطلاعات وجود دارد. با توجه به ماهيت فناوريهاي ذخيرهسازي الكترونيكي و همچنين ماهيت فناپذيري و زودگذر صفحات وب، بسياري از متخصصان دچار شك و شبهه هستند كه آيا حفاظت رقمي به عنوان یک فرایند محقق خواهد شد يا نه؟ زيرا بايد اظهار داشت كه بسياري از منابع و اطلاعات رقمي و پيوندهاي آنها در صفحات وب، ديگر قابل دستيابي نيستند. اسپينليس اظهار داشته است: «تقريباً 28% شناسگرهاي منبع واحدهای (يو.آر.آي) مجموعه مقالات رايانه و ارتباطات اي.سي.ام كه بين سالهاي 1995-1998 در اينترنت موجود بود، بعد از گذشت چند سال يعني سال 2000 ديگر اثري از آنها در وب نبوده ¬است». برخي از محققان اين سؤال را مطرح ميكنند، درحالي كه يك شيء رقمي براي بقاي خود به الكتريسته و فناوري وابسته است، تا چه حد ميتوانيم به اعتبار و ماندگاری آن شيء رقمي در آينده مطمئن باشيم؟ (جانتز و گیارلو ، 2005).
تكامل تدريجي رسانههاي ذخيرهسازي داده و توسعه فناوري حفاظت رقمي را ميتوان مثل شكل 1-1 توصيف كرد.
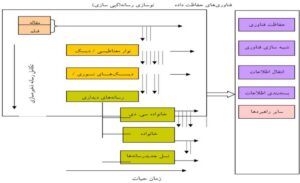
شکل 1- 1. راهبردهاي حفاظت اطلاعات و ابزار ذخيره داده (بر گرفته ازلی، 2002، ص. 94)
اين شکل رسانههاي مختلف استفاده شده در ذخيرهسازي داده (هم به صورت رقمي و هم آنالوگ) و شيوهها و راهبردهاي موردنياز براي تضمين حفاظت بلندمدت دادهها را فهرست ميكند. همچنين چرخش از آنالوگ به رسانههاي ذخيرهسازي رقمي/ بصري را به روشني نشان ميدهد و بر مهاجرت داده¬ها از يك نسل رسانه به نسل ديگر اشاره ميكند. بديهي است كه ايجاد، اصلاح و توزيع دادههاي رقمي بسيار آسانتر از رسانههايي است كه چنين دادههايي را ذخيره ميكنند. باید اظهار داشت که ديسكهاي بصري/ رقمي قوام و استحكام رسانههاي آنالوگ سنتي مانند كاغذ يا فيلم را ندارد (لی، 2002، ص. 94). با این اوصاف باید گفت که حفاظت رقمي اطلاعات، فرايندي بسيار پيچيده¬ است که شامل نگهداري هم شکل فيزيكي و هم معنای يك شيء رقمي است. بنابراين ضروري است كه شيوهها و راهبردهاي حفاظت رقمی قادر به درك و خلق دوباره شكل اصلي يا كاركرد شيء رقمي باشند تا اعتبار و دسترسپذيري آن را تضمين کنند.
افزون بر آن، فناوريهاي ذخيرهسازي اطلاعات رقمي به سرعت در حال تكامل است و نمونههاي جديد آنها در بازار عرضه ميشوند. رسانههاي قديمي از گردونه خارج ميشوند و به تبع آن اطلاعاتي كه متكي به فناوريهاي منسوخ و مهجور باشند نيز به زودي غيرقابل دسترس ميشوند. از اينرو منابع رقمي نسبت به منابع آنالوگ سنتي همچون كتابهاي كاغذي مشكلات و مسائل بيشتري را دارند (چن ، 2001، ص. 25).
حفاظت رقمي در برابر رقمي كردن براي حفاظت
به نظر برخي از متخصصان علوم كتابداري و اطلاعرساني تفاوت بين حفاظت رقمي و رقميسازي براي حفاظت مبهم است. رقميسازي براي حفاظت انديشههايي است كه از حوزه سنتي حفاظت آنالوگ و به¬طور كلي نگهداري گرفته شده ¬است. در دهه 1990 شمار عظيمي از كتابهاي قطور و روزنامهها با هزينه سازمان فراهمسازي ملي براي رشتههاي علوم انساني» و برنامههاي ساير سازمانها ميكروفيلم شدند. میکروفیلم¬سازی یکی از فرایند¬های حفاظتی منابع آسیب¬پذیر قدیمی و نفیس بود. قصد آن سازمانها حفظ محتواي اطلاعاتي آنها و دسترسپذير ساختن محتوا برای جلوگيري از خسارت و آسيب جدی به نسخههاي اصلي شكننده و آسيبپذير (نظیر نسخه¬های خطی، نشریات قدیمی و کتابهای نفیس) بود اما نتيجه کار، محدوديت دستيابي براي پژوهشگران فعال بود. بنابراين برای حل اين مشکل، کتابخانهها و آرشيوها به ميكروفيلمسازي کتابها به ویژه کتاب¬های قدیمی، نسخه¬های خطی و اسناد براي حفاظت و رقميسازی آنها براي دستيابي پرداختند. لذا رقميسازي به خودي خود به يك رويكرد قابل قبول براي قالبسازي دوباره حفاظتي تبديل شد. اگرچه بسیاری از رقمیسازی هنوز کاملا جا نيفتاده است و محل بحث و اختلاف نظر صاحبنظران حوزه حفاظت رقمی است. اين سياست رقميسازي براي حفاظت توسط انجمن كتابخانههاي پژوهشي در جولاي 2004 تأييد وتصويب شد (کاپلن، 2008، ص. 7). سازمان اسناد و کتابخانه ملی ایران نیز از سال 1381 کار رقمیسازی منابع آنالوگ (به ویژه نسخه¬های خطی، نشریات دوره قاجار و كتابهاي قديمي) را شروع کرده است و دیگر میکروفیلم تهیه نمی-شود. در حال حاضر نسخه¬های رقومی این منابع قدیمی در اختیار مراجعهکنندگان قرار می¬گیرد. رقميسازي براي حفاظت منجر به ايجاد مواد رقمي ميشود كه خود بايد حفاظت شوند. به عبارت ديگر، رقميسازي براي حفاظت خود ضرورت حفاظت رقمي را پيش ميآورد. سی¬دی¬ها، دی¬وی¬دی¬ها، نوارهای مغناطیسی تولید شده از فرایند رقمیسازی منابع آنالوگ نیاز به تمهیداتی برای حفاظت دارند درکتاب حاضر این مسائل طرح و بررسی می¬شوند. اما ابتدا لازم است هدف از حفاظت رقمی را بدانیم.
اهداف فعاليتهاي حفاظتي
حفاظت رقمي، مجموعه¬ای از فعاليتهاست. به همین دلیل ميتوان اين سؤال را مطرح كرد كه اين فعاليتها چه اهدافي را دنبال ميکنند. مجموعه اهدافي كه بیشتر صاحبنظران حوزه حفاظت رقمی بر آنها توافق كردهاند عبارتند از: تضمين دسترسپذيري ؛ هويت ؛ قابل فهم بودن ، ثبات يا پايداري ، اصالت يا اعتبار ؛ پويايي و قابليت برگرداندن اطلاعات رقمي . در اين کتاب متناوباً به يك¬يك آنها خواهم پرداخت:
تضمين دسترسپذيري
اين يك حقيقت است كه نميتوان آن دسته از اشياي رقمي را که حفاظت ميشوند، كنترل کرد. بنابراين تهیه رونوشت يك نسخه از اشيای رقمی ميتواند بسيار ساده يا دشوار باشد. كتابخانهاي كه قصد دارد تصاوير رقمي متون و اسناد را از طريق پویشگر حفظ نمايد، به احتمال بسيار زياد بايد داراي نسخه اصل حفاظتي باشد كه احتمالاً اين نسخه بر روي نوار مغناطيستي يا دی¬وی¬دیها ذخيره شدهاند. ولی كتابخانهاي كه قصد دارد محصول معنوي يك دانشگاه را حفظ کند شرايط دشوارتری خواهد داشت و ممكن است لازم باشد با دانشكده و بخش اداري برای ايجاد يك انباره يا مخزن سازماني همكاري نمايد. موافقتنامه واسپاري، جوازهاي مذاكره شده براي تجهيز يك كتابخانه برای تهيه نسخه آرشيوي و قرارداد با ناشران، تماماً راههايي هستند كه به وسيله آنها میتوان نسخههای دستيابي مواد چاپی را تهيه نمود. آرشيوسازي وب يكي از حوزههای حفاظت رقمی است که از طريق آن میتوان به گردآوری و كنترل محتواي موجود در وب و اينترنت پرداخت.
هويت
ايجاد فراداده توصيفي معمولاً براي دستيابي به اطلاعات است، اما ميتواند يك فعاليت حفاظتي نيز به شمار آيد. اگر هدف از حفاظت رقمي دستيابي بلندمدت يا قابليت استفاده¬ است، شيء رقمي موردنظر بايد با جزئيات كافي توصيف شود تا امكان دستيابي يا بهكارگيري آن در آينده فراهم شود. مطلوبترين شكل اين است که اشياي رقمي بايد خود توصيفگر باشند يعني فراداده توصيفي را در داخل خود داشته باشند. استاندارد خاصی براي فراداده توصيفي حفاظت وجود ندارد، و اغلب کتابخانهها از شماهاي موجود برای فراداده توصيفي مانند دوبلين كور و مُدز استفاده میکنند. هر چند كه در سراسر جهان همگي پذيرفتند كه شناسگرهاي دائمي ، يك عنصر بسيار حساس و بنيادين فراداده توصيفي براي حفاظت هستند.
قابل فهم بودن
مخزن آرشيوي الگوی مرجع اُ.ای.آی.اس. بايد تضمين كند كه اطلاعات مورد حفاظت خود را براي جامعه كاربران قابل فهم سازد. براي مثال فرض كنيد كه فرادادههاي توصيفي موجود در مخزن آرشيوي اُ.ای.آی.اس. كتابخانهاي مجموعه دادههاي نتايج يك نظرخواهي پيش از انتخاباتي مشخصي باشد. اين فرادادهها نشان نميدهند كه چه سؤالاتي پرسيده شدهاند و چگونه اين جوابها و پاسخها در فايل نشان داده شدهاند. تنها در صورتي ميتوانيم بفهميم كه كتاب رمز آن سؤالات را داشته باشيم. مسئول مخزن آرشيوي و حفاظت اطلاعات ميتواند مانند فرادادههاي توصيفي براي كاربران آينده اين امكان را فراهم كند تا با ایجاد فراداده¬های توصیفی برای این سؤالات، فهم اشياي رقمي حاصل از این سؤالات را آسان سازد.
پايداري و ثبات
سامانههاي حفاظتي بايد اشيا رقمي را در مقابل تغييرات غيرمجاز، سهواً یا عمداً محافظت نمايند. سامانههاي امنيتي استاندارد رايانهاي بهترين شيوۀ تدافعي در برابر اين تغييرات است. اين شيوهها شامل محافظت ويروسي ، ديوارهاي آتش ، تأیید اعتبار دقیق ، بررسی شناسایی نفوذ و توجه فوري به آژيرهاي امنيتي است. از بين رفتن رسانهها ميتواند باعث اضمحلال زنجيره بيت شود، لذا از طريق كنترل آب و هوا و نوسازي (كپي كردن داده از يك وسيله ذخيرهسازي به وسيله ديگر) ميتوان از خرابي رسانهها پيشگيري كرد.
اصالت (اعتبار)
اصالت از نقطهنظر انسانانگارانه در حكم ويژگي است كه يك شيء رقمي از لحاظ تماميت منبع و محتواي آن تأييد شود (اين صحت اصطلاح به صحت و درستي يك شيء اشاره نميكند يعني يك سند اصل يا معتبر ممكن است اساساً دروغين و كاذب باشد). برنامه حفاظتي ممكن است قادر به تضمين اعتبار شيء رقمي نباشد اما رویکرد حفاظتي نبايد به هيچ ترتيب اصالت يك شيء را دربرگيرد. بايد خطمشیها و شيوههايي ايجاد شوند تا یکپارچگی داده (يعني اشياء به شيوه غيرمجاز از بين نرود و تغيير داده نشوند) تضمين شود و همچنين زنجيره حفاظت و تمامي تغييرات مجاز، مستند و ضمانت شود. این هدف حفاظتی مهم در همین فصل به تفضیل بحث خواهد شد.
پويايي
پويايي عبارت از كيفيت خوانا بودن رسانههاست. اضمحلال رسانهها و متروك شدن آنها تهديدهاي جدي براي پويايي رسانههاست. هر دو مورد در زندگي روزمره تمامي ما تجربه شده است. براي مثال فردي را درنظر بگيريد كه لوح فشرده خود را در داشبورد اتومبيلاش جا گذاشته است. به نظر شما چه اتفاقي ميافتد؟ ميتواند زماني كه فايلهاي رقمي بهطور مناسب مديريت و محافظت شوند، پويايي آنها به سهولت تضمين شود. فايلها بايد بهطور ادواري بر روي رسانههاي جديد كپي شوند و كپيهاي پشتيبان بايد بر روي ابزارهاي فيزيكي گوناگون حفظ شوند، اگرچه آرشيوهايي كه درگذشته كارتونهاي اسناد كاغذهاي شخصي را دريافت ميكردند، امروزه به صورت يك جا¬كفشي پر از فلاپي ديسكهاي منسوخ است.
قابليت ترجمه
تضمين اينكه يك فايل رقمي قابل ترجمه است (يعني قابل پخش صوتي، ديداري و شنيداري و يا به هر ترتيب قابل استفاده ¬است)، ممكن است مركز يا قلب فرايند حفاظت رقمي باشد. يك فايل ممكن است معتبر، سالم و كاملاً پويا باشد اما اگر نرمافزار و سختافزار لازم براي ترجمه آن موجود نباشد فايل موردنظر اساساً غيرقابل استفاده خواهد بود (کاپلن4، 2008، ص. 7-9). دوره آموزشي مديريت حفاظت رقمي كُرنل چندين دليل را فهرستوار ارائه ميكند كه مطابق آنها قالبهاي فايل ممكن است منسوخ شوند. از آن جمله می¬توان به عدم روزآمدسازی رسانهها برای پشتیبانی از فایلها اشاره کرد.
اين اهداف به طور گرافيكي در هرم حفاظت درشكل 1-2 نشان داده ميشوند:
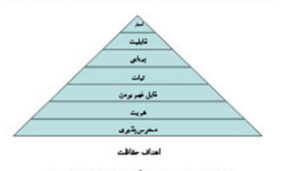
شکل1- 2. هرم حفاظت (برگرفته ازکاپلن، 2008، ص. 9)
اصالت (اعتبار)
موضوعات مطرح در حفاظت رقمی به دلیل تفاوت در واژگان فنی مختلفی که در میان کتابداران، آرشیویست¬ها و سایر گروه¬های ذینفع به کار گرفته می¬شود، دچار سوء برداشت شده ¬است: “عباراتی چون منشأ ، آرشیو¬سازی، بافت ، اسناد و غیره در معنای مختلف به کار می¬روند و هر گونه بحثی درباره حفاظت به خاطر چنین اشتباهی در واژگان فنی چالش زا است” (هاروی ، 2012، ص.87) اصطلاح اصالت (اعتبار) یکی از این مواردی است که باید معنای دقیق آن را در حوزه حفاظت رقمی مشخص نماییم.
اعتبار (اصالت) بصورت زیر تعریف می¬گردد:
کیفیت اصالت و اعتمادپذیری برخی از مواد رقمی تا همان حدی که ادعا می-کنند، خواه به عنوان شیء اصلی یا یک کپی موثق که توسط فرآیندهای مستند شده از یک شیء اصلی، مشتق شده¬ است (یونسکو، 2003 ص157 نقل در¬هاروی، 2002)
ارجاع به درجه اعتمادی دارد که یک کاربر می¬تواند نسبت به شیء (بر اساس یک مرجع قبلی و یا ادعای خود شیء) انتظار داشته باشد .
واژه¬های مرتبط با اصالت (اعتبار) عبارتند از:
تمامیت (یکپارچگی) – که برای مواد رقمی به معنای وضعیت کامل بودن، بدون نقص بودن و عاری از تغییرات غیرمجاز و مستند نشده¬ است (یونسکو، 2003، ص 158)؛
خصوصیات مهم – یعنی عناصر، خصیصه¬ها و ویژگیهای یک شیء معین رقمی که باید برای ارائه مجدد معنا یا هدف اساسی آن حفاظت شوند (یونسکو، 2003، ص 157-158)
هویت – ویژگیهای یک شیء رقمی که منحصراً آن را از سایر اشیای رقمی مشخص و متمایز می¬کند (2003، ص.2).
دستورالعمل یونسکو با بیان موجز، عمق مطلب را کاوش می¬کند؛ “اصالت به معنای توانایی برای اعتماد به هویت یک شیء (یعنی شیء همان چیزی باشد که اظهار می¬کند و با سایر اشیاء اشتباه گرفته نشود) و تمامیت شیء (یعنی به گونه ای شیء تغییر نکرده باشد تا معنای آن تغییر کند) می¬باشد و ارزیابی، نگهداری و ارائه شواهدی از دوام اصالت که از وظایف کلیدی اکثر برنامه¬های حفاظتی است” (یونسکو، 2003، ص 108-109).
اصالت به دلایل مختلف در بسیاری از بافت¬های گوناگون، موضوع ارزشمندی است. این مفهوم در موقعیتی که در آن مواد رقمی به عنوان سند به کار می¬روند اهمیت حیاتی دارد. در حوزه اسناد، اصالت سند اهمیت فراوانی دارد؛ همه افرادی که از آن استفاده می¬کنند باید قادر به اعتماد به آنچه که سند اظهار می¬کند، باشند. سازمان¬های گوناگون تجاری و یا غیرانتفاعی، دولتی یا غیردولتی، از لحاظ قانونی و به منظور نشان دادن حافظه سازمانی، ملزم به نگهداری سوابق خود برای دوره¬های خاصی می¬باشند؛ سندهای این سازمان¬ها در صورتی که قصد حرکت به سوی این اهداف را داشته باشند باید با اصالت و موثق باشند. محققان و پژوهشگران با گذر زمان به پایدار بودن منابع مرجعی که از آنها نقل میکنند، متکی هستند. منابع، میراث با ارزش¬اند زیرا باید اصالت و اعتبار داشته باشند؛ برای داده¬های علمی، اعتماد به اصالت و اصلیت مستمر آنها ضروری است زیرا داده¬های علمی بدون داشتن اصالت و اعتبار، عملا ارزشی ندارند (یونسکو، 2003 ص 108).
اصالت و اعتبار مواد غیررقمی با درنظر گرفتن منشأ، یکپارچگی و بافت، تعیین می¬شود. اقلام به خاطر منشا، وفاداری و پایداری خود ارزش می¬یابند. منشاء برای اشیای موزه (زنجیره مالکیت و بافت کاربرد یک شیء) اهمیت ویژه¬ای دارد. ارزش یک کار هنری با منشأ تردید برانگیز دچار نقصان خواهد شد (و معمولا از نظر مادی)؛ مواد یک سایت باستان¬شناسی که منشأ آنها ثبت نشده باشند نیز به¬طریق مشابه از نظر اعتمادپذیری آن بعنوان یک مدرک از جوامع گذشته و از این رو در کاربردهایی که در آن قرار داده می¬شود دچار نقصان می¬گردد. یکپارچگی – اعتماد، دست نخورده بودن و یکپارچگی یک شیء – سندیت را که شیء در آن کامل و در شرایط اصلی است فراهم می¬کند. این موارد از تعیین کردن سندیت و تمامیت ارتباط بسیار نزدکی با بافت دارند. باید از ثبت شدن بافتی که در آن شیء تولید، کشف، تصاحب و ذخیره گردیده مطمئن شویم. اما این امر در مورد تضمین مواد رقمی و سندیت آنها دشوار¬تر بوده و از این رو ایجاد و حفظ آن سخت¬تر می¬باشد.
چرا برقراری و نگهداری اصالت مواد رقمی با مواد سنتی تفاوت دارد؟ چرا این کار برای افراد فعال در حوزه حفاظت رقمی اهمیت دارد؟ همانطور که در آغاز این فصل ذکر شد، حفاظت مواد رقمی به ناچار به معنای تغییر آنهاست، زیرا فرآیندها و شیوه¬هایی که به کار می¬بریم با انجام تغییراتی همراه هستند. به علاوه انجام تغییرات در مواد رقمی آسان است. به عبارت دیگر تهدیدات پیش روی اصالت مواد رقمی جزء ذاتی فرآیندهای حفاظتی اعمال شده در مواد رقمی می¬باشند. این تهدیدات را می¬توان به صورت سه نوع زیر خلاصه¬بندی کرد (یونسکو، 2003 ص 109):
نسخه¬های متعددی از شیء رقمی که در نتیجه اشتباه در شناسایی داده، تغییرات شناسگرها و یا شکست در ارتباطات مدرک مابین نسخه¬ها یا کپی¬های مختلف بدست آمده ¬است؛
تغییرات ایجاد شده توسط فرآیندهای حفاظتی، برای مثال اقدامات مشترک مهاجرت داده از یک سیستم یا حامل دیگر که ممکن است به تغییر بینجامد زیرا امکان دارد که فراداده¬های اضافی و کپی¬ها و فرایندهای دیگری را ایجاد نماید؛
تغییرات محتوای مواد.
تهدیداتی برای همه داده¬های رقمی وجود دارد – آنچه که دستورالعمل یونسکو آن¬را “تمامیت پیوسته داده” می¬خواند – که این تهدیدات بر اصالت و اعتبار اثر می¬گذارند. خرابی محمل¬ها، اقدامات تخریبی همچون حملات توسط هکرها یا ویروس¬های رایانه ای، حملات تروریستی، جنگ، اغتشاشات شهری (به ویژه حملاتی که منابع تأمین برق و یکپارچگی ساختمان را به خطر می¬اندازد)، حوادث تصادفی توسط کارکنان، آتش سوزی، سیل و دیگر بلایای طبیعی، از جمله این تهدیدات به شمار می¬روند (یونسکو، 2003 ص 109).
به دلیل آنکه اصالت ویژگی است که از ارزش فراوانی برخوردار است، برنامه-های حفاظت رقمی باید قدمهای مناسبی را برای تضمین به خطر نیفتادن آن طی فرآیندهای مدیریت مواد درحال نگهداری اتخاذ نمایند. راهبردهای اتخاذ شده برای تضمین اصالت مواد رقمی عبارتند از: انتساب شناسگرهای منحصربه¬فرد، اعمال شیوه¬های درونبندی (بستهبندی کردن اشیای رقمی، فراداده آن و دیگر داده¬های مرتبط با یکدیگر)، تهنقشسازی رقمی با استفاده از امضاهای رقمی، رمزگذاری، برچسبگذاری زمانی رقمی، نگهداری اثرات ممیزی، کنترل نگهداری و ایجاد انبارههای مطمئن .
خصوصیات مهم
تضمین اصالت به این معنا نیست که مواد، بدون هیچ تغییری در شکل اصلی خود باقی بمانند؛ همانطور که پیش¬تر ذکر شد نگهداری مواد رقمی در شکل اصلی خود ناممکن است. تلاش برای انجام این کار با فرآیندهای حفاظت رقمی ناسازگار می¬باشد که اغلب منجر به تغییر زنجیره بیت¬های اصلی می¬گردد. باید خصوصیاتی از مواد رقمی را که باید برای ضمانت اصالت حفاظت شوند و همچنین خصوصیاتی که نیاز به حفاظت آنها نمی¬باشد را شناسایی کنیم. از این خصوصیات که باید مورد حفاظت قرار گیرند به¬طور مختلف با عناوین اصل و اساس ، اساسی و بنیادی ، عناصر ، خصوصیات مهم یاد می¬شود که عباراتی هستند که بیشتر از همه با آنها برخورد می¬کنید.
عبارت خصوصیات مهم معمولا بصورت “مشخصه¬هایی از اشیای رقمی که تعریف می¬گردد باید برای تضمین تداوم دسترس¬پذیری، کاربردپذیری و معنای این اشیا و ظرفیت آنها برای پذیرفته شدن به عنوان شواهدی از آنچه ادعای ثبت آن را دارند، با گذر زمان حفاظت شوند.این عبارت اولین بار توسط طرح تحقیقاتی سدار که در سال¬های 1998 تا 2002 اجرا شد، تعریف و استفاده شد. طرح¬های تحقیقاتی دیگر به توسعه کار سدار پرداختند، از قبیل آرشیو ملی استرالیا و طرح تحقیقاتی اینسپکت مستقر در کالج سلطنتی لندن و آرشیوهای ملی. نایت و پنوک (2009) طرح¬های تحقیقاتی را توصیف می¬کند که در درک ما از این خصوصیات مهم نقش دارند.
هدستورم و لی (2002) خصوصیات مهم را چنین تعریف می¬کنند “آن دسته از خصوصیاتی از اشیای رقمی که بر کیفیت، کاربردپذیری، تحویل و رفتار آنها تاثیر می¬گذارد. میکروفیلمسازی اسناد کاغذی دربردارنده خصوصیات مهمی از اکثر این اسناد، یعنی اطلاعات آنها می¬باشد. اما معادل مواد رقمی، که بطورقابل توجهی پیچیده تر می¬باشد چیست؟ هدستورم و لی سعی کردند یک الگوی تجربی برای کمک به تصمیمگیری پیرامون خصوصیات مهمی از مواد رقمی که باید حفاظت شوند، ارائه نمایند. همچنین گروه موضوعی حفاظت رقمی کتابخانه ملی استرالیا در بررسی خصوصیات مهم، آنها را در ارتباط با چهار دسته از کارکردهای مطلوب اشیای رقمی تعریف کرد که قصد حفاظت از آن را دارد: 1) کارکرد پویا/ تعاملی کامل؛ 2) ظاهر، صوت و احساس؛ 3) محتوای معنوی؛ و 4) شرح آنچه که بوده است (برای مثال فراداده¬ای برای یک شیء که دیگر وجود ندارد). هر دو تجربه کتابخانه ملی استرالیا و هدستورم و لی نشان می¬دهند که برای معین کردن خصوصیات مهم انواع خاص مواد رقمی در ارتباط با کاربرد آنها توسط جوامع خاص تحقیقات بیشتری لازم است. (هدستورم و لی، 2002، ص 223). تحقیقات بیشتری نیز انجام شده اند که مهمترین آنها در طرح تحقیقاتی اینسپکت می¬باشد. اما باید کار بسیار بیشتری برای تعریف خصوصیات مهم قالب-های رقمی انجام گیرد.
اصطلاح اصل و اساس مواد رقمی توسط آرشیوهای ملی استرالیا برای اشاره به مشخصه¬ها یا خصوصیات اساسی سند به کار برده شد. یک متخصص حفاظت رقمی استرالیایی در مصاحبهای در سال 2004 دیدگاه آرشیوهای ملی استرالیا را درباره اصل و اساس و اصطلاح اجرای مربوطه یادآور می¬شود:
مسائلی مانند “ظاهر و احساس” … اهمیت کمتری دارند. زیرا اگر سند ورد یکسانی را در یک سیستم عامل متفاوت به شما نشان دهیم، عملا متفاوت به نظر می¬رسد. اگر آن را روی یک ماشین متفاوت با فونت¬های متفاوت نصب شده نشان دهیم باز هم متفاوت به نظر خواهد رسید. اگر تنظیمات این صفحه یا حتی روی ماشینی با تنظیمات صفحه یکسان تغییر دهم، یک صفحه بندی متفاوت خواهید داشت، و اگر در آن یک پاصفحه خودکار با شماره¬های صفحه داشته باشید، به طور خودکار آن را برای شما تغییر داده و متوجه نخواهید شد که صفحه بندی تغییر کرده ¬است. بنابراین همه آنچه که در واقع به صورت ابعاد بی دوام یا مقطعی عملکرد سندها در یک موقعیت خاص بیان کرده ایم مخصوصا مرتبط نیستند.
همچنین ایده دسترسی به مواد رقمی به صورت قابل قیاس با عملکرد به خوبی پیاده¬سازی و به¬طور گسترده¬ای به کار برده شده است. تیبودیو (2000 ص 1) یادآور می¬شود:
تشخیص این مسئله ضرورت دارد که به بیان دقیق، حفاظت یک سند الکترونیکی ممکن نیست. تنها می¬توانیم توانایی بازتولید یک سند الکترونیکی را حفاظت کنیم. همواره باید ارقام رقمی سازنده آن سند را از دستگاه ذخیره¬سازی بازیابی کرده و آنها را برای تحویل یا ارائه از طریق نرم افزار پردازش نماییم. این مفهوم ساده است: کاربرد نرم¬افزار و سخت¬افزار یکسان برای مواد رقمی یکسان باید همواره نمایش یا عملکرد یکسانی را تولید کند. اجزای ضروری آنها برای مواد رقمی حفاظت شده طی عملکردی، گاها در آینده ارائه می¬گردد: کپی داده از یک حامل به حامل دیگر و ارائه ابزارهای صحیح بازتولید، عملکردهای موردنظر از تداوم دسترسی به اشیای رقمی محافظت می¬کند. با این¬حال این الگو به ظاهر ساده، در عمل نسبتا پیچیده است:
ممکن است تعریف عملکردی که باید مجددا ارائه شود دشوار باشد؛ معمولا کار با ابزارهایی که هنگام نیاز به ابزارهای اصلی گم شده اند سخت است؛ خود این ابزارها معمولا به ابزارهای دیگری متکی هستند که ممکن است منسوخ شده باشند؛ و امکان دارد یافتن ابزارهایی که عملکرد موردنیاز را در یک شیوه قابل اتکا و مقرون به صرفه ایجاد نماید مشکل باشد، مخصوصا در بافت هزاران، میلیونها و یا حتی تعداد بیشتر اشیای رقمی. علیرغم چنین پیچیدگی¬هایی، این الگوی عملکرد به تشخیص برنامه¬های حفاظت رقمی که باید هدف ما روی آنها باشد؛ بهترین ابزارهای ارائه مجدد آنچه که کاربران به دسترسی به آن نیاز دارند، کمک می¬کنند (یونسکو، 2003 ص 35).
این امر سبب شود که باید مشخصه¬های قرار گرفته در موادی را که درحال حفاظت آن می¬باشیم و برای تعیین حداقل مجموعه این مشخصه¬ها که باید برای بازتولید این مواد در آینده حفظ شوند درک کنیم. به موازات نیاز به حفظ اشیای فیزیکی (شکل فیزیکی که زنجیره¬های بیت استریم¬ها را در خود دارد) حفاظت اشیای منطقی (کد قابل خواندن برای رایانه) و شیء مفهومی (عملکرد ارائه شده به یک کاربر (یونسکو، 2003 ص35) که برای کاربر انسان معنادار باشد ضروری است.با این حال باید اشیای رقمی را به صورت دسته¬ای از “عناصر اساسی” در نظر بگیریم که دربردارنده پیام، هدف یا ویژگی هستند که آن مواد به خاطر آن برای حفاظت انتخاب شدند. همه عناصر سازنده یک شیء رقمی در بازتولید شیء مفهومی اهمیت یکسانی دارد.
همچنین باید نیاز جامعه کاربری را که مواد رقمی برای آنها حفاظت می¬شود را درک نماییم. خصوصیات قابل توجه را نیز می¬توان به صورت خصوصیاتی از مواد رقمی در نظر گرفت که برای افراد ذینفع اهمیت دارند؛ به این معنا که این فرد ذینفع است که اهمیت را معین می¬کند نه خصوصیات فنی شیء رقمی (هاروی، 2012، ص.92) می¬توان “جامعه” را به طور دقیق به صورت سازمان خاص یا گروه مشخص و منظم و یا همانطور که به طور گسترده تعریف شده بصورت “عموم” تعریف کرد. جامعه باید نوع مواد انتخاب شده برای حفاظت و سطح سندیت موردنیاز برای آن مواد را تعیین نماید. (همانطور که پیش¬تر ذکر شد). الگوی مرجع اُ.ای.آی.اس این نکته را به صورت جامعه هدف تعریف می¬کند: “گروه شناسایی شده¬ای از مصرف کنندگان احتمالی که باید قادر به درک مجموعه خاصی از اطلاعات باشند. این جامعه هدف ممکن است از جوامع کاربری متعددی تشکیل شده باشد (کمیته مشورتی سیستم¬های داده¬های فضایی ، 2002 ص1-10). “اصل و اساس”، “خصوصیات مهم” یا “عناصر اساسی” مواد انتخاب شده در ارتباط با الزامات جامعه تعریف می¬شوند. برای مثال اگر در جامعه¬ای سندیت تراکنش ارزش داشته باشد (یعنی ارزش مدرکی آنها زیاد است)، درآن صورت باید با تضمین آنکه هر گونه تغییر اعمال شده به آنها تنها توسط کارکنان تایید شده صورت گرفته و بطور مقتضی مستند شده¬اند، و یا اینکه سندها به صورت غیرقابل تغییر (فقط خواندنی) حفاظت می¬گردد، توجه قابل توجهی را باید به نگهداری یکپارچگی آن سندها اختصاص داد. با این¬حال برخی جوامع را ملزم نمی¬سازند که اصالت تا این حد رعایت شود. در نهایت برنامه¬های حفاظتی باید درباره میزان توجه به تضمین اصالت مواد تصمیم¬گیری کرده و در نظر داشته باشند که هویت شیء و یکپارچگی داده¬ها از مسئولیت¬های بنیادین آنهاست (یونسکو، 2003، ص 110).
دستورالعمل یونسکو پرسشهایی را که در تصمیم¬گیری درباره حفاظت خصوصیات مهم مطرح می¬شوند (عناصر اساسی همانطور که به آنها ارجاع می¬شود) را بیان می¬دارد:
این مواد برای چه کسانی باید نگهداری شود؟ آیا این مواد انتظارات خاصی درباره آنچه که با آن مواد هنگام بازنمایی قادر به انجام آن خواهند بود، دارند؟
چرا این مواد ارزش نگهداری دارند؟ چه چیز موجب ارزش آنها شده که باعث شده ما دردسر حفاظت آنها را بپذیریم؟ آیا این ارزشمندی با شواهد، اطلاعات، عوامل هنری و زیبایی¬شناسی، نوآوری¬های مهم، انجمن¬های تاریخی یا فرهنگی، مرتبط است؟ کاربر با این مواد دارای ویژگی¬های با اهمیت فرهنگی چه کاری می¬تواند انجام دهد؟
آیا این ارزش با نحوه به نظر رسیدن مواد مرتبط است؟ (آیا درصورتی که مواد متفاوت به نظر برسد، این ارزش از دست رفته یا دچار نقصان می¬شود؟)
آیا این ارزش با نحوه کار شیء مرتبط است؟ (آیا درصورت حذف کارکرد خاصی از مواد و یا رخ دادن کارکرد خاصی با سرعت متفاوت، این ارزش از دست می¬رود؟)
آیا این ارزش با بافت آن مواد مرتبط است؟ (آیا درصورت از کار افتادن پیوندهای قرار گرفته در مواد و یا در صورتی که کاربر دیگر نتواند شواهدی را مشاهده کند که مواد را با بافت اصلی آن مرتبط کرده¬اند، این ارزش از دست می¬رود؟)
آیا تمایز میان عناصر درون هر یک از این قلمروها امکان¬پذیر است؟ برای مثال آیا بنرهای تبلیغاتی جزء ضروری از شیوه¬ای هستند که این مواد به نظر میرسد؟ آیا برخی از عناصر راهبری یا کارکردهای نمایشی مورد نیازند و به بقیه نیازی نیست؟
در صورت دشوار بودن تعریف آنچه که باید نگهداری شود، احتمالا در نظر گرفتن تاثیر نگهداری نکردن یک عنصر و جستجو برای کارکردها و یا عناصری که قطعا مورد نیاز نمی¬باشند، سادهتر خواهد بود.
برای اینکه جزئیات بیشتری از این موضوع یعنی ابعاد اصالت در حفاظت و خصوصیات مهم را نشان می¬دهیم با مثال ایمیل¬ها بیان می¬کنیم. در این مثال، اصالت، اعتماد پذیری یک ایمیل را به عنوان یک سند تراکنشی تضمین می¬نماید. یک سند موثق سندی است که می¬تواند ثابت کند که الف) همان چیزی است که اظهار می¬کند و ب) برای فردی ایجاد یا ارسال شده که قرار بوده توسط وی ایجاد و یا به وی ارسال شود و ج) در همان زمانی که قرار بوده ایجاد یا ارسال شود (هاروی، 2012، ص.94). برای آنکه یک ایمیل بعنوان یک سند موثق درنظر گرفته شود، باید نشان دهد که تحریف و یا تغییر داده نشده و اینکه این سند توسط یک فرد خاص ایجاد شده است. این امر با توصیف و حفاظت مواد اصلی سندها و حفظ زنجیره¬ای از نگهداری¬های بی نقص حاصل می¬گردد. تغییرات تا زمانی قابل قبول هستند که معنای اصلی ایمیل را تغییر ندهند. ایمیل¬ها را می¬توان دربردارنده پنج خصوصیت درنظر گرفت:
بافت (محیطی که سند رقمی در آن ساخته می¬شود)
محتوا (بدنه سند، صرفنظر از ساختار، رنگ، موقعیت یا فونت)
ساختار (ساختار به صورتی که در اصل ایجاد شده و روی صفحه نمایش باز تولید می¬شود)
ظاهر (نمایش نهایی، آن¬گونه که سندها هنگام ظاهر¬شدن روی صفحه نمایش به نظر می¬رسند)
رفتار (خصوصیات تعاملی سندها؛ که با آن قادر به نگهداری و استفاده از سندها هستیم و درنتیجه محتوای جدید و اضافی نمایش داده می¬شود) .
برای ایمیل¬ها می¬توان چنین تصمیم گرفت که تنها اطلاعات محتوا است که کاربران به آن نیاز دارند، اطلاعاتی نظیر – نام و آدرس فرستنده، موضوع، تاریخ و زمان، دریافت¬کنندگان و پیام در یک ساختار استاندارد تنها با ساده¬ترین قالب¬سازی (یونسکو 2003 ص 74).
در بافت، اصالت و الزامات آن در دنیای رقمی به تحقیقات بیشتری نیاز است. کارگروه ان.اس.اف- دلوس درباره آرشیو و حفاظت رقمی در سال 2003 پیشنهاد کرد که دستور کار تحقیقاتی حفاظت رقمی، تحقیقات در درون ابزارهایی باشد که به کاربران آتی مواد رقمی این امکان را بدهد تا اصالت آن را تعیین کنند (کارگروه ان.اس.اف- دلوس درباره آرشیو و حفاظت رقمی، 2003). همچنین در طرح تحقیقاتی اینسپکت، پژوهش¬هایی انجام شد اما همچنان به تعاریف خصوصیات مهم برای انواع بیشتری از مواد رقمی و درک روشن¬تری از نحوه تاثیر این خصوصیات مهم بر کاربرد و دسترسی مواد رقمی، و آگاهی از میزان تغییرات قابل قبول پیش از به خطر افتادن اصالت مواد رقمی، نیاز داریم.
اشیای رقمی
براي ارائه مفاهيم و تعاريف حفاظت رقمي لازم است ابتدا درك درستي از سند و شيء رقمی داشته باشيم. ديويد لِوي معتقد است: «اسناد اشياي گويا هستند، آنها اجزاي دنياي مادي هستند نظير گل، سنگ، پوست حيوانات و الياف گياهان. همانگونه كه فناوريهاي چاپ و نشر به تكامل رسيده ¬است، مردم انتظار دارند كه يك سند يا شيء رقمي، ارتباطات لفظي بشر را آنچنان با قطعيت در برمی¬گيرد كه بتواند تكرار شود. اينگونه تصور ميشود كه كاغذ و ميكروفيلم به مراتب از هرگونه رسانه رقمي از قطعيت بيشتري برخوردار است» (لوی، 2006، ص. 154). مزيت شاخص اشياي رقمي سهولت كپي كردن و تغيير در آن است. بديهي است ما با شرايطي سروكار داريم كه به مديريت فعال نياز دارد زيرا اگر مهاجرت داده¬ها اشياي رقمي به درستي و سرعت انجام نگيرد، اين اشيا در عرض يكي دو سال آينده غيرقابل دسترس خواهند شد (کاهن و ویلنسکی ، 2006؛ لیمب ، 2004، ص. 54).
اما منظور از يك شيء رقمي چيست؟ اشياي رقمي اصطلاح عمومي است كه اشاره به بدنه ماده رقمي ميكند، بدنهاي كه در معرض حفاظت رقمي قرار ميگيرد. اشياي رقمي شامل انتشارات رقمي ، اسناد رقمي ، منابع برخط و برونخط ، رقمیزاد و رقميشدهها ست. انتشارات رقمي يا انتشارات الكترونيكي منابع رقمي هستند كه براي دستيابي عمومي عرضه شدهاند و به صورت رايگان یا پرداخت هزينه قابل دسترس هستند. اسناد رقمي به منابع رقمي و الكترونيكي اشاره ميكنند كه بخش آرشيوي معمولاً با آنها در ارتباط است. اسناد رقمي در كار روزانه سازمان ايجاد ميشوند و سازمان جايگاه رسمي براي آنها قائل است، و ممكن است شامل اسناد، واژهپردازیها، پست الكترونيكيها، پايگاههاي اطلاعاتي يا صفحات وب اينترنت باشند. منابع برخط اشاره به اشياي رقمي ميكنند كه با بسياري از شبكهها يا سامانه¬هاي بزرگتر مرتبط هستند و منابع برونخط، انتشاراتي است كه به شبكه متصل نيست اما با محملهایی مانند لوح فشرده، دي.وي.دي، نوار، ديسك نوري و ديسك سخت قابل دستيابي است. اين بدين معناست كه يك شيء رقمي را ميتوان در دست گرفت يا در قفسه گذاشت بدون آنكه آن را به صورت ديگري (كاغذ يا ميكروفيلم و غيره) تبديل كنيم.
رقمیزادها اشاره به منابعي ميكند كه از ابتدا به صورت رقمي توليد ميشوند و برابر آنالوگ ندارند. رقميشدهها اشاره به تبديل اطلاعات موجود در رسانههاي سنتي به قالب رقمي دارد كه از طريق پویشگر يا نرمافزار اُ.سی.آر. انجام ميگيرد (ورهییول ، 2006، ص.42).
همه كتابخانهها انتظار دارند دامنه وسيعي از اشياي رقمي را در زمان مناسب در انبارههای رقميشان ذخيره كنند. همه كتابخانههاي ملي كشورها به واسطه نقش واسپاري آنها، از ميراث فرهنگي ملي در شكل رقمي حفاظت مينمايند، حال خواه اين ميراث به صورت خريداري شده يا واسپاري باشد و خواه برونخطي يا برخط باشد؛ خواه انتشار يافته (مجلات الكترونيكي، انتشارات الكترونيكي)، و خواه منابع نيمهچاپي يا غيرچاپي باشد. كتابخانهها ميخواهند كه مخازنشان در حكم مخازن «امن» عمل كنند. انواع اشياي رقمي كه در انباره¬های کتابخانه¬ها حفاظت ميشوند، عبارتند از: مواد رقمي واسپاريشده؛ اشياي رقميشده مأخوذ از طرحهاي رقميسازي درون سازماني؛ اشياي رقمي توليد شده از طريق آرشيوسازي وب؛ جايگزينهاي رقمي تصاوير، صدا و متن كه دارای منشأ غيررقمي هستند؛ مواد رقمي بستهبندي شده پيچيدهتر نظير پايگاههاي اطلاعاتي، صفحه گستردهها، و پايگاههاي اطلاعاتي جغرافيايي. اكثر كتابخانههاي قصد دارند در آينده به ذخيرهسازي اشياي رقمي سایر مؤسسات نیز بپردازند. هنوز ذخيرهسازي نرمافزار چندان متداول نيست. برخي از كتابخانهها نرمافزار را با محدوديتهاي خاصی ذخيره ميكنند.
دو كشور هلند و انگلستان يك رويكرد روشن و ساده گام به گام براي ذخيرهسازي اشياي رقمی دارند. در هلند واسپاري الكترونيكي آنها عمدتاً به ذخيرهسازی مجلات الكترونيكي و در مقياس كوچكتري مواد برون خطي واسپاري شده ميپردازد. در آينده نزديك اين انباره قصد دارد به ذخيرهسازي مواد ديگري همچون پاياننامهها و رسالهها، مواد مبتنی بر وب و اشياي رقمي شده ساير مؤسسات فرهنگي بپردازد. در انگلستان تنوع در ذخيرهسازي انواع مواد وجود دارد. در حال حاضر در انگلستان تمركز بر روي موادی است که به طور داوطلبانه واسپاري شده¬ است نظير پاياننامههاي الكترونيكي و غيره. اين مسئله باعث اجراي قانون جديد واسپاري براي انتشارات رقمي در انگلستان شده ¬است. در كانادا نيز حجم وسيعي از اشياي آرشيوي را بنابر نقش و ساختار آنها گردآوري ميکنند.
شیء حفاظت
اما منظور از شیء حفاظت چیست؟ شیء حفاظت به هر شیء اطلاق می¬شود که به طور مستقیم یا غیر مستقیم در خطر باشد و لازم است که به صورت رقمی حفاظت شود. زنجیره بیتها نخستین شیء حفاظت هستند و آنها در صورتی که در معرض اضمحلال و کهنگی قرار داشته باشند، می¬توانند به یک شیء حفاظت تبدل شوند. یک زنجیره بیت همانطور که در شکل 1-3 نشان داده می¬شود در بافت وسیعی محاط می¬شود. از آنجایی که اشیای سطح بالاتر (نظیر نمود که شامل فایل زنجیره بیت است و مجموعه که در آن نمود حفظ می¬شود)، غیر¬مستقیم تحت-الشعاع یک نیاز حفاظتی قرار می¬گیرند و لازم می¬شود که آنها در حین برنامه¬ریزی حفاظتی مدنظر قرار گرفته و پس از آنکه جزو اشیای حفاظتی به شمار آمدند به طور غیر¬مستقیم حفاظت شوند.
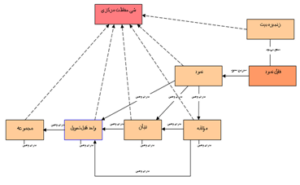
شکل1- 3. انواع شیء حفاظت (برگرفته از داپرت ، 2008، ص.21)
انواع شیء حفاظت عبارت است از: مجموعه، واحد قابل تحویل ، بیان ، مولفه ، نمود، زنجیره بیت¬ها. تمامی اینها دارای ارتباط زیر مجموعه¬ای/زیر¬رده¬ای با شیء حفاظت دارند. برای روشن¬تر شدن مطلب نمونه¬هایی را مطرح می¬کنم.
یک فایل رقمی بخشی از نمود آن است (مانند یک زنجیره بیت تصویری/دیداري ام.پي.اي.جي 4 که بخشی از نمود اچ.تی.ام.ال یک مقاله است). این نمود بیانی از این مقاله را نشان می¬دهد که شامل یک زنجیره بیت فایل دیداری می¬شود. سایر بیانها مانند بیان یک تصویر ثابت از یک مقاله ممکن است به جای زنجیره بصری دارای یک تصویر باشد. تمامی بیان¬های این مقاله، واحد قابل تحویل را تشکیل می¬دهند. واحد قابل تحویل آفرینش معنوی مقاله موردنظر را ارائه می-کند. ممکن است بیان¬های متعددی با نمودهاي مختلفی از یک مقاله در دست باشند (مثلا قالب¬های اچ.تي.ام.ال ، پي.دي.اف و ايكس.ام.ال مقاله موردنظر). مقاله بخشی از واحد قابل تحویل دیگر یعنی موضوع است. موضوع به عنوان بخشی از یک مجله واحد قابل تحویل است. مجله به یک مجموعه تعلق دارد. مجموعهها حاوی اشیای رقمی و غیررقمی هستند. مجموعهها ممکن است در مجموعه¬های بزرگتر گنجانده شوند. مولفه می¬تواند عنوان مقاله یک مجله باشد. در مجموع می-توان گفت بیشتر این انواع اشیای حفاظت در یک رابطه یا نسبت با دیگران در ارتباط هستند و از آنجایی که همه تحتالشعاع اقدامات حفاظت قرا دارند، هر یک به عنوان یک نوع شیء حفاظت محسوب می¬شوند (داپرت 2008، ص20-21 ).
تعاريف و مفاهیم حفاظت رقمی
اصطلاح حفاظت رقمي داراي ابهام است زيرا خوانندگاني كه با رويكردهاي سنتي حفاظت آشنايي دارند تصور ميكنند كه حفاظت عبارت است از:
«به كار بستن شيوههاي كاملاً تعريف شده جهت جلوگيري از اضمحلال بيشتر اصل منابع كاغذي و يا احتمالاً بهبود بخشيدن و مرمت آن منابع به حدي كه دوباره قابل استفاده باشد» (جانتز وگیارلو، 2005).
برخی عبارات و اصطلاحات کلیدی به عنوان نکاتی شناسایی شدهاند که آرشیویست¬ها، کتابداران، مهندسان رایانه، متخصصان حرفه¬ای بر این باور هستند که باید در تعاریف ارائه شده از حفاظت رقمی مورد توجه قرار گیرند. این اصطلاحات عبارتند از:
– سیاست¬ها، راهبردها و اقدامات: این عبارت نیاز به یک عزم راسخ برای انجام یک برنامه مشخص حفاظت و درگیری در اجرای اجرای فعالیت¬های قابل ملاحظه برای محقق ساختن آن برنامه را دقیقاً روشن می¬سازد. این سیاستها و راهبردها اقدامات دقیق لازم برای یک کوشش حفاظت رقمی را تعیین می¬کنند.
– تضمین دستیابی: مفهوم دستیابی برای نخستین بار به واسطه جایگاه بنیادینش در رسالت کتابخانهها استفاده شد. منظور از این عبارت تضمین قابلیت استفاده منابع رقمی و حقوق دستیابی را بیان می¬کند که برای محتوای رقمی لازم و ضروری است.
– ترجمه و برگردان دقیق محتوای تایید شده: این عبارت به مفاهیم آرشیوی و کتابخانه¬ای از جمله منشأ و حق نسخه¬برداری یک اثر و همچنین یکپارچگی و کارآیی یک شیء رقمی اشاره می¬کند. در حفاظت رقمی همچنین ممکن است بحث حمایت از قابلیت خواندن ماشینی برخط و توانایی پردازش آینده محتوی رقمی و تعامل انسانی با محتوا مطرح است.
با توجه به نکات اشاره شده حفاظت رقمی اینگونه تعریف می¬شود:
“حفاظت رقمی سیاست¬ها، راهبردها و اقداماتی را ترکیب می¬کند که برگردان دقیقی از محتوای تایید شده در طول زمان صرفنظر از چالش¬های ناشی از اختلال رسانهها وتغییر فناورانه است. حفاظت رقمی هم در مورد محتوای توليد رقمي و هم محتوای دوباره قالب شده مصداق دارد. سیاست¬های حفاظت رقمی تعهد یک سازمان را برای حفاظت محتوای رقمی برای استفاده آینده مستند می¬سازد. قالب¬های فایلی که بایستی حفاظت شود سطح حفاظتی را تعیین می¬کند که بایستی فراهم شود و تبعیت از استانداردها و بهترین طرز عملها را برای حفاظت رقمی تضمین می-کنند. هدف از حفاظت رقمی برگردان دقیق محتوای مستند و مورد تأیید قرار گرفته در طول زمان است”.
راهبردها و اقدامات حفاظت رقمی به تولید محتوا و یکپارچگی و صیانت از آن می¬پردازند. تولید محتوا شامل موارد زیر است:
مختصات فنی روشن و کامل؛
تولید فایل¬های اصلی قابل اعتماد؛
فراداده¬های کافی توصیفی، مدیریتی و ساختاری برای تضمین دستیابی در آینده؛
کنترل کیفیت دقیق و موشکافانه فرآیندها.
یکپارچگی محتوا شامل موارد زیر است:
سندپردازی تمامی سیاست¬ها، راهبردها و شیوه¬ها؛
به کار¬گیری شناسگرهای پایدار؛
سازوکار¬های تأیید؛
توجه به ملزومات امنیتی.
نگهداری محتوا شامل موارد زیر است:
ذخیره¬سازی و همخوانی فایلها در سایت¬های متعدد؛
نظارت و مدیریت مداوم فایل¬ها؛
برنامه¬هایی برای نوسازی، مهاجرت داده¬ها و شبیهسازی؛
تولید و آزمودن برنامه¬هایی برای جلوگیری از وقوع سوانح وبلایا؛
مرور ادواری و روزآمدسازی سیاستها و شیوه¬ها (انجمن کتابداران امریکا، 2007).
گرچه تعاريف متعددی از حفاظت رقمی ارائه شده¬ است اما اغلب متخصصان اتفاقنظر دارند که حفاظت رقمی مجموعه فعاليتهايي است که هدف آن تضمين دستيابي به مواد رقمی در طول زمان است. حفاظت رقمی شامل سياستها، راهبردها و عملياتي است که دستيابي به اطلاعات در قالبهای رقمی را در طول زمان تضمين مینمايد (کاپلن ، 2008، ص. 7). همچنين حفاظت رقمي شامل شيوهها، مهارتها و نتايج كاملاً متفاوتي است كه ميتواند مكمل خدمات حفاظت سنتي شود و به طور همزمان كاربردهاي جديد پويايي را براي منابع اطلاعاتي فراهم سازد (جانتزوگیارلو، 2005؛ لیمب، 2004).
به عبارت ديگر حفاظت رقمي يا حفاظت بلندمدت اصطلاحي است كه بر تمامي فعاليتهايي دلالت ميكند كه در ارتباط با نگهداري و مراقبت براي تصدي اشياي رقمي يا الكترونيكي در ارتباط با ذخيرهسازي و دستيابي به آنهاست. منظور از بلندمدت 5 سال يا بيش از آن است، منظور از كوتاهمدت كمتر از 5 سال است. در حوزه حفاظت رقمي فعاليتهاي اصلي را ميتوان به دو نوع فعاليت آرشيوسازي رقمي در انباره¬های پايدار و دستيابي دائمي تقسيم كرد. آرشيوسازي رقمي به معني فرآيند پشتيباني و نگهداري مستمر اشياي رقمي، نرمافزارها و سختافزارهاي مرتبط در تقابل با راهبردهاي حفاظت رقمي است. دستيابي دائمي كه با حفاظت رقمي مرتبط است اشاره به آن دارد كه حفاظت بخشي از كار است. در محيط رقمي، فراهمسازي دستيابي دائمي و برگردانسازي (رندر سازي) مناسب شيء رقمي يكي از چالشهاست كه با توجه به تحولات فناورانه بايد به آن توجه اساسي نمود (ورهییول، 2006، ص.20).
گروه كتابخانههاي پژوهشي (آر.ال.جي) حفاظت رقمي را اين چنين تعريف نمودهاند:
حفاظت رقمي در حكم فعاليتهاي مديريتي است كه براي دو مقصود زير تعريف ميشود: 1) براي حفظ بلندمدت يك رشته جريان بيتها (شامل فرادادهها) در حد كفايت براي تكثير يك فاكسيميل/تصویری مناسب از سند اوليه؛ و 2) براي دسترسپذير ساختن دائمي محتويات سند در طول زمان و فناوري در حال تغيير» (جانتز و گییارلو، 2005؛ ورما ، 2005، ص. 25).
ائتلاف حفاظت رقمی نیز حفاظت رقمی را این¬گونه تعریف می¬کند:
“حفاظت رقمی به مجموعه¬ای از فعالیت¬های مدیریت شده لازم برای تضمین دستیابی مستمر به مواد رقمی اطلاق می¬شود. این مواد رقمی ممکن است اسنادی باشند که در خلال کار روزمره یک سازمان شکل گرفته¬اند یا مواد توليد رقمي که برای یک هدف خاص ایجاد شده¬اند و یا تولیدات طرح¬های تحقیقاتی رقمی¬سازی، باشد. حفاظت رقمی به تمامی اقدامات لازم برای حفظ دستیابی به مواد رقمی صرفنظر از اضمحلال رسانهها یا تغییرات فناورانه اطلاق می¬شود. حفاظت رقمی در سه سطح انجام می¬شود:
حفاظت بلندمدت : دستیابی مستمر به مواد رقمی در مدت زمان نامعلوم؛
حفاظت ميان¬مدت : دستیابی مستمر به مواد رقمی صرف¬نظر از تغییرات فناورانه برای یک مقطع زمانی تعریف شده (بالای 10 سال)
حفاظت کوتاهمدت : دستیابی به موادرقمی برای یک مقطع زمانی تعریف شده (تا 5 سال) تا زمانی که به واسطه تغییرات فناورانه غیرقابل دسترس می¬شود. (بیگری وجونز، 2008).
طبق تعریف شورای پژوهشی انگلستان حفاظت رقمی شامل تمامی فعالیت¬های مرتبط با نگهداری و مراقبت از اشیای رقمی یا الکترونیکی در ارتباط با ذخیره-سازی در محیط امن و دستیابی بلند¬مدت است (شورای پژوهشی انگلستان، 2008).
ما از اين مسئله فراتر رفتيم و شيء رقمي را به عنوان يك واحد بنيادين، هم حفاظت رقمي و هم دستيابي تعريف نمودهايم. واحدي كه همه پارههاي مرتبط اطلاعات را دربر ميگيرد، اطلاعاتي كه براي توليد سند لازم است و مشتمل است بر فراداده، زنجيره جريانهاي بيتها و متون خاصي كه رفتاري پويا را نظارت ميكنند. اين دادهها در شيء رقمي بسته¬بندی ميشود و به عنوان يك كليت اداره ميشود.
اگر آرشيوها و كتابخانهها بدينترتيب سازماندهي شود و اجزاء و بخشهاي يك شيء رقمي در سراسر سامانه ذخيرهسازي پراكنده شوند، حفظ ارتباط بين اجزاء و قطعات بسيار مشكل خواهد بود و يك آرشيويست يا كتابدار رقمي با خطر امكان عدم مهاجرت داده¬ها تمامي دادهها به صورت يك واحد روبهرو خواهد شد (گروه کتابخانه¬های پژوهشی ، 2007).
مواد رقمی و فناوری
مواد رقمی از درهم آمیختن فناوری اطلاعات و داده¬ها ایجاد می¬شوند. به¬معنای دیگر، می¬توان اشیای اطلاعاتی را که در سکوهای نرم¬افزاری و سخت¬افزاری خاص توسعه می¬یابند به صورتی که در اصل تنها روی یک سکوی خاص دریافت می-شوند، درنظر گرفت. نگاهی به وبگاه¬ها این نکته را روشن می¬سازد. نرم¬افزار به کار رفته برای مشاهده آنها – مرورگر¬های وب- توسط کاربر در ارتباط با خصوصیاتی همچون اندازه و رنگ فونت، تنظیم می¬شوند، مگر در حالتی که طراح سایت بر نمایش یک سایت به شیوه¬ای خاص تاکید نماید. تجربه مشاهده وبگاه برای کاربرانی که به وبگاه با استفاده از نرم¬افزار و سخت¬افزاری متفاوت دسترسی دارند، با آنچه که برای توسعه سایت از آن استفاده شده، متفاوت خواهد بود. تنها می¬توان توانایی بازتولید یک پیشینه الکترونیکی را حفاظت کرد. همواره باید ارقام رقمی سازنده پیشینه را از حافظه ذخیره¬سازی دریافت و برای تحویل و یا ارائه آنها، باید آنها را از طریق برخی نرم¬افزارها پردازش کرد.
این جنبه واسطه ای – تحویل یا ارائه (و بازنمایی) فایل¬های اصلی- نکته مهمی در درک حفاظت رقمی می¬باشد. اشیای رقمی تنها زنجیره¬های بیتی¬های ساده¬ای نیستند؛ بلکه ترکیبی از سخت¬افزار، نرم¬افزار و زنجیره¬های بیتی می¬باشند. زنجیره بیت¬های یک فایل رایانه¬ای باید پیش از معنا¬دادن برای کاربر به صورت فنی پردازش شوند. اگر ترکیب نرم¬افزاری و سخت¬افزاری از ترکیبی که شیء رقمی درون آن ایجاد شده، متفاوت باشد ممکن است رفتار و ظاهر آن کاملا با آنچه که برای آن در نظر گرفته شده، متفاوت باشد. ممکن است این تفاوت آنقدر زیاد باشد که اصالت شیء رقمی زیر سوال برود. (این ابعاد تاکنون با درنظر گرفتن اشیای رقمی به عنوان اشیای فیزیکی، منطقی یا مفهومی در فصل 1 ذکر شده اند).
دستورالعمل یونسکو (2003 ص120) سه نوع متفاوت از وابستگی نرم¬افزاری را شناسایی می¬نماید:
اشیای رقمی که ساده و کمتر به یک نرم¬افزار خاص وابسته هستند (همچون متن ساده در فایل¬های اسکی)
اشیای رقمی که به نرم¬افزارهای پیچیده¬تر وابسته¬اند، بااینحال عمومی هستند (همچون اچ.تی.ام.ال)
اشیای رقمی که به یک نرم¬افزار مخصوص یک سکوی سخت¬افزاری و یا یک سیستم عامل خاص بستگی دارند (همچون نرم¬افزارهای صفحات گسترده و پردازشگر متن).
برخی از اشیای رقمی حاوی فایل¬ها و برنامه¬های قابل¬اجرا بوده و برخی دیگر ممکن است شامل همه آنها باشند.
حد میزان وابستگی اشیای رقمی به نرم¬افزار، تاثیر مهمی بر شیوهای دارد که در آن محافظت میشود. به¬علاوه عموما چنین درنظر گرفته می¬شود که حفاظت منشأهای مواد رقمی میسر نیست زیر احتمالاً مهاجرت در برخی مراحل فرآیندهای حفاظتی به ناچار صورت گرفته و با فناوری¬های جدیدتری همراه هستند که منشأها را تغییر می¬دهند. ما در حال حفاظت از کپی¬ها هستیم. حفاظت از کپی¬ها با توجه به روش¬ها و راهبردهای خاصی که مناسب و مقتضی هستند.
درک اهمیت کلیدی جداسازی فناوری از داده در توسعه حفاظت رقمی ضرورت دارد. فناوری (سختافزار و نرمافزار) به سرعت در حال دگرگونی است و چنین نیز خواهد بود. در شیوه¬های تفکر قدیمی¬تر، تاکید فراوانی بر حفاظت از توانایی خواندن زنجیره¬های بیتی در نرم¬افزاری می¬شد که برای ایجاد آنها به کار می¬رفت، و راه¬حل-های حفاظت رقمی همچون موزه¬های فنآوری و تقلید پیشنهاد شدند. هنگامی که این نکته درک شود که زنجیره¬های بیتی که باید از یک رسانه به رسانه دیگر انتقال یابند و می¬توان آنها رابه جای استفاده از زنجیره¬های بیتی که با آنها ایجاد شده¬اند با استفاده از ترکیب¬های سخت¬افزار/ نرم¬افزار، تحویل (مشاهده و یا ارائه) کرد، تمرکز از حفظ دسترسی به نرم¬افزار یا سخت¬افزار منسوخ روی تعیین مشخصه¬ها یا ویژگی¬های اشیای رقمی ضروری برای نگهداری دسترسی به آنها در ترکیبات سخت¬افزاری/ نرم¬افزاری فعلی تغییر می¬یابد. با اینحال همانطور که یکی از اولین بیانیه¬ها در رابطه با پیشینه¬های الکترونیکی تصدیق می¬نماید، این تغییر تفکر، مشکل خاص خود را به همراه می¬آورد:
محتوای یک پیشینه سنتی روی یک رسانه (وسیله ذخیره¬سازی مانند یک تکه کاغذ) ثبت شده و نمی¬تواند از این رسانه جدا شود. همچنین محتوای یک پیشینه الکترونیکی روی یک رسانه ثبت می¬شود، اما هرازگاهی این پیشینه از دستگاه اصلی جدا شده و هرگاه بازیابی شده و یا منسوخ شدن فناوری ایجاب کند، اغلب به انواع مختلفی از دستگاه¬های ذخیره¬سازی دیگر منتقل می¬گردد. بنابراین پیشینه الکترونیکی برخلاف پیشینه¬های سنتی بطور دائم به یک رسانه یا دستگاه ذخیره-سازی خاص الصاق نمی شود، بنابراین امکان بیشتری برای تحریف آن وجود دارد. این امر مشکلات بیشتری را در تضمین حفظ اصالت و اعتمادپذیری پیشینه پدید می¬آورد (شورای بین¬المللی کمیته آرشیو پیشینه¬های الکترونیکی، 1997 ص22).
پس از آنکه به حفاظت داده¬ها، بدون در نظر گرفتن سخت¬افزار و نرم¬افزاری که داده¬ها با آن پردازش می¬شوند توجه کردیم، باید توجه بسیار بیشتری به خود آن داده¬ها اختصاص دهیم – به خصوصیات داده¬ها و سطح از دستدادن قابل قبول و تغییرداده¬ها.
پردازش اشیای رقمی به ناچار با تغییر آنها همراه است. با اینکه حفاظت رقمی در یک سطح، موضوع نسبتا ساده¬ای از حفاظت زنجیره¬های بیتی است، تا زمانی که ابزارهای خواندن و تفسیر بین زنجیره¬ها در دسترس قرار نگیرند نتیجه حفاظت و توسعه نرم¬افزاری که آنها را دسترس¬پذیر سازد، بی¬معنا خواهد بود. برای مثال ممکن است یک برنامه نرم¬افزاری را با از دست دادن احتمالی برخی از کارکردهای آن، کپی نماییم، که بر توانایی نرم¬افزار برای تفسیر کامل زنجیره¬های بیتی اثر گذارد. این تاثیرگذاری بر اصالت شیء رقمی چگونه اثر خواهد داشت؟ آیا از دست¬دادن قابل قبولی خواهد بود؟ اگر بتوانیم خصوصیات شیء رقمی را تعیین کنیم که درک آن برای ما اهمیت دارد، در آن صورت می¬توانیم به دنبال حفاظت این خصوصیات باشیم. برای مثال رنگ¬های نمایش داده شده در یک نمایشگر ممکن است برای محتوای متنی اهمیتی نداشته باشند، اما برای درک یک صفحه وب مهم باشند. مواد رقمی ایستا همانند سند، عموما قالب¬های اچ.تی.ام.ال، پی.دی.اف و ایکس.ام.ال، با نرمافزارهایی غیر از نرم¬افزاری که در آن ایجاد شدهاند، قابل خواندن می¬باشند. در حقیقت این یکی از خصوصیات این دسته قالب¬های فایل است که آنها را برای اهداف حفاظت رقمی مفید می¬سازد. سایر مواد رقمی همچون نرم¬افزارهای آموزشی، بازی¬ها و انیمیشن¬های وب، فایل¬های اجرایی هستند، یعنی در قالبی هستند که مستقیما توسط یک برنامه رایانه¬ای خوانده و اجرا می¬شوند. این فایل¬ها معمولا قالب¬های اختصاصی بوده و به سادگی در بافت¬های دیگر قابل استفاده مجدد نمی باشند. تا امروز تعیین خصوصیاتی از اشیای رقمی که حفظ آنها برای آینده ضروری است به روشنی توسط جامعه ثبت سوابق، در ارتباط با برقراری الزامات پیشینه¬های رقمی اصیل انجام شده ¬است. هنگامی که این موارد تعیین شد، ترکیبداده، نرم¬افزار و سخت¬افزاری که این عناصر را تا حد امکان دقیق بازنمایی کند، باید حفظ شود (یونسکو، 2003 ص 120-121).
اهمیت بافت حفاظتی
علاوه بر تعیین خصوصیات اساسی اشیای رقمی، اطلاعات مربوط به بافتی که اشیای رقمی در آن ایجاد و به کار می¬روند نیز باید شناسایی و با گذشت زمان حفظ گردد. گیلیلند-سویتلند به ارزش بافت در یک اقدام آرشیوی استاندارد اشاره می¬نمایند:
هنگام تولید مواد توسط یک فعالیت شخصی یا سازمانی، یک ارتباط وابستگی میان مواد و پدیدآورندگان آن وجود دارد. همچنین شبکه پیچیده¬ای از ارتباطات میان این مواد و تاریخ، حقوق و بافت آیین¬نامه¬ای توسعه آنها و نیز میان همه مواد ایجاد شده توسط فعالیت یکسان وجود دارد. ماهیت ذاتی پیشینه¬ها به معنای همه این وابستگی¬ها است و اقدامات آرشیوکردن برای مستندسازی، ثبت و استفاده به صورت مجموعه¬ای طراحی شده ¬است. این اقدامات نشان می¬دهد که ارزش یک پیشینه مجزا به صورت بخشی از آیین¬نامه¬ای از پیشینه¬هایی که درون آن قرار دارند، معین می¬شود. همچنین نشان می¬دهند که درک یک پیشینه مجزا بدون درک ابعاد تاریخچه¬ای، قانونی، آیین¬نامه¬ای و مستندی آن مشکل است (گیلیلند-سویتلند ، 2000 ص16-18).
حفظ اطلاعات بافتی مربوط به اشیای رقمی، جنبه¬ای که از اقدامات آرشیوی برمی¬خیزد، با ارزش بسیار با اهمیتی در زمان مدیریت مواد رقمی در یک بافت غیر آرشیوی شناخته می¬شود. الزامات ردیابی فرآیند ایجاد و تغییر، برای مواد رقمی دارد زیرا همانطور که دیدیم، این مواد در فرآیند حفاظتی آنها تغییر می¬یابند. این موضوع اهمیت دارد زیرا اصالت اشیای رقمی – آیا این اشیا آنچه که واقعا ادعا می¬کنند، هستند- و توانایی ما برای اعتماد به آنها به عنوان اشیای دقیق به آگاهی از چگونگی، زمان و آگاهی از فرد تغییردهنده آنها بستگی دارد. به عبارت دیگر باید اطلاعات مربوط به بافت داده¬ها را حفظ نماییم .
سه مثال، اهمیت تعیین و نگهداری اطلاعات بافتی را نشان می¬دهد. برای آنکه پیشینه¬ها (یعنی پیشینه بعنوان مدارک تراکنش) اصالت داشته باشند، باید درباره بافت تجاری و وابستگی میان پیشینه¬ها آگاهی داشته باشیم. باید بتوانیم چرایی، زمان، مکان و ایجاد کننده یا دریافت¬کننده و استفاده¬کننده آنها را به عنوان شاخص¬هایی از اعتمادپذیری پیشینه شناسایی کنیم. به بیان دیگر باید قراردادن پیشینه در زمان و بافتی که ادعا دارند از آن نشأت گرفته¬اند، ممکن باشد. ارزش یک فایل رقمی که نشان¬دهنده یک صفحه واحد از کتاب رقمی شده¬ است، تا زمانی که ارتباطات میان این فایل و فایل¬های نشان¬دهنده صفحات دیگر از همان کتاب شناخته و حفظ نگردد، محدود خواهد بود. ارزش داده¬هایی از یک پایگاه داده گزینش شده (پایگاه داده¬ای که درآن شرکت داشته و توسط متخصصان یک حوزه ویرایش می¬شود)، تا زمانی که بتوان این داده¬ها را به اطلاعاتی مربوط ساخت که درباره منشاء آنها (از کجا آمده¬اند) که نشانگر میزان موثق¬بودن آنهاست، و درباره کسی که آنها را ویرایش کرده و دلیل این ویرایش می¬باشند، محدود خواهد بود.
انتخاب
پيچيدگي در حال رشد اشياي رقمي كه قرار است ذخيرهسازي شوند و نيز افزايش روزافزون اشياي رقمي در كتابخانهها باعث شده ¬است كه تأكيد بسياري در شيوههاي انتخاب صورت گيرد.
مراقبت از اشياي رقمي بعد جديدي را به بخش انتخاب و روشهاي مورد استفاده كتابخانهها افزوده¬ است. ماده كاغذي و ماده رقمي بهطور جداگانه انتخاب خواهند شد. با اين وجود اين كاملاً معقول و قابل درك است كه ممكن است بين ماده كاغذي و رقمي لازم باشد انتخابي صورت گيرد: آيا شيء كاغذي امن نگهداري خواهد شد يا شيء رقمي يا هر دو؟ افزون بر آن، اين سؤال ممكن است مطرح شود كه آيا پس از آنكه حفاظت رقمي تبديل به يك عامل ثابت و پايدار شد، اشياي رقمي ميتوانند بهطوركلي جايگزين اشياي كاغذي شود. هر دو موضوعات در حال حاضر، در حال بحث هستند و اظهارات نهايي هنوز عرضه نشدهاند. در كتابخانه ملي نيوزيلند راجع به انتخاب نسخههای مُرجح حفاظت، كار جالبي انجام داده¬ است. اين كتابخانه براساس كاركردگرايي مرتبط با ويرايشهاي رقمي اشياي آنالوگ به اين نتيجه رسيده¬ است كه هر دوي اين (هم شيء كاغذي و هم رقمي) را فراهمآوري كند و بعداً مثلاً پس از تأمل راجع به اينكه اين ماده واقعاً چگونه استفاده خواهد شد، تصميم بگيرد كه كدام يك از آنها، نسخه حفاظتي خواهند بود (ورهییول، 2006، ص. 45-46).
جنبه ديگر انتخاب در يك تحقيق اخير در انگلستان راجع به گرايشهايي به نشر الكترونيكي يافت ميشود. اين مسئله تخمين زده شده¬ است كه تا سال 2020، 40% تكنگاشتهاي پژوهشي انگلستان فقط با قالب الكترونيكي موجود خواهد بود، در حالي كه بيش از 50% هم به صورت چاپي و هم رقمي توليد خواهند شد. تنها 10% عناوين جديد به صورت چاپي موجود خواهند بود (جونز، 2004).