در این مقاله
حفاظت و نگهداری منابع دیجیتال درباره مفاهیم بنیادی و نظری مرتبط با حفاظت و نگهداری منابع اطلاعاتی الکترونیکی (یا دیجیتال/ رقومی) با توجه ویژه به مسائل و چالشهای مرتبط با پایگاههای اطلاعاتی و کتابخانههای دیجیتال است. این نوشته بخشی از کتاب «حفاظت و نگهداری منابع دیجیتال» از دکتر میترا صمیعی و انتشارات کتابدار است.
مقدمه
حفاظت از اطلاعات یکی از مهمترین موضوعات در تاریخ بشر، فرهنگ و اقتصاد است. در دوران گذشته اطلاعات با کندهکاری و نگارش بر روی سنگ، سرامیک، پاپیروس، چوب و. .. ثبت میشد، اما با تکامل تمدن بشری راه به سوی ظهور رسانههای جدید ذخیرهسازی و شیوههایی برای ثبت اطلاعات هموار شد. تغییر ناگهانی در ذخیرهسازی اطلاعات با اختراع رسانههای ذخیرهسازی الکترونیکی از جمله انواع دیسکها، نوار صوتی، نوارهای مغناطیسی، لوحهای فشرده، دی.وی.دیها و غیره به وقوع پیوست. با آمدن شبکههای پرسرعت و رایانههایی با کیفیت بالای اجرایی (حافظه زیاد و سرعت پردازش بالا)، کاربرد فناوریها به سرعت افزایش یافت. این فناوریها کتابخانهها را قادر میسازد تا اطلاعاتشان را با سهولت تولید، پردازش، جایابی، ذخیره و اشاعه دهند و همچنین حفاظت بلندمدت اطلاعات ذخیره شده و دستیابی دائمی به آن اطلاعات را تضمین نمایند (لی ، 2002، ص. 93؛ وودیارد ، 2000).
امروزه حفاظت رقمی در حکم یک فرایند قابل اعتماد ظاهر شدهاست اگرچه در خصوص مفهوم این فرایند شبهات فراوانی بین متخصصان کتابداری و فناوری اطلاعات وجود دارد. با توجه به ماهیت فناوریهای ذخیرهسازی الکترونیکی و همچنین ماهیت فناپذیری و زودگذر صفحات وب، بسیاری از متخصصان دچار شک و شبهه هستند که آیا حفاظت رقمی به عنوان یک فرایند محقق خواهد شد یا نه؟ زیرا باید اظهار داشت که بسیاری از منابع و اطلاعات رقمی و پیوندهای آنها در صفحات وب، دیگر قابل دستیابی نیستند. اسپینلیس اظهار داشته است: «تقریباً 28% شناسگرهای منبع واحدهای (یو.آر.آی) مجموعه مقالات رایانه و ارتباطات ای.سی.ام که بین سالهای 1995-1998 در اینترنت موجود بود، بعد از گذشت چند سال یعنی سال 2000 دیگر اثری از آنها در وب نبودهاست». برخی از محققان این سؤال را مطرح میکنند، درحالی که یک شیء رقمی برای بقای خود به الکتریسته و فناوری وابسته است، تا چه حد میتوانیم به اعتبار و ماندگاری آن شیء رقمی در آینده مطمئن باشیم؟ (جانتز و گیارلو ، 2005).
تکامل تدریجی رسانههای ذخیرهسازی داده و توسعه فناوری حفاظت رقمی را میتوان مثل شکل 1-1 توصیف کرد.
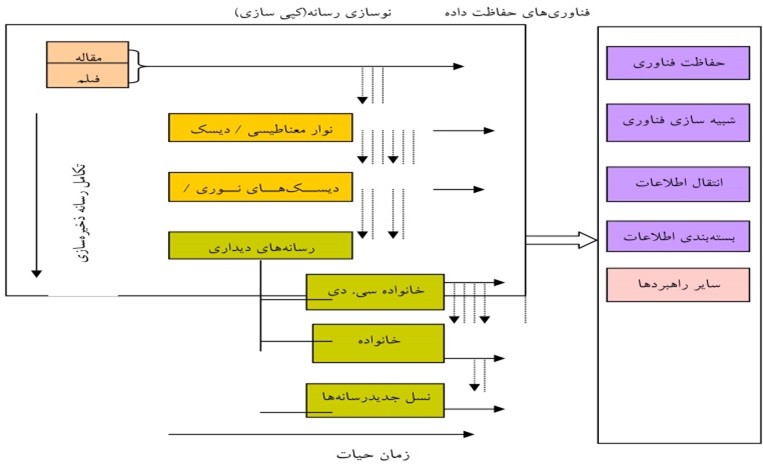
شکل 1- 1. راهبردهای حفاظت اطلاعات و ابزار ذخیره داده (بر گرفته ازلی، 2002، ص. 94)
این شکل رسانههای مختلف استفاده شده در ذخیرهسازی داده (هم به صورت رقمی و هم آنالوگ) و شیوهها و راهبردهای موردنیاز برای تضمین حفاظت بلندمدت دادهها را فهرست میکند. همچنین چرخش از آنالوگ به رسانههای ذخیرهسازی رقمی/ بصری را به روشنی نشان میدهد و بر مهاجرت دادهها از یک نسل رسانه به نسل دیگر اشاره میکند. بدیهی است که ایجاد، اصلاح و توزیع دادههای رقمی بسیار آسانتر از رسانههایی است که چنین دادههایی را ذخیره میکنند. باید اظهار داشت که دیسکهای بصری/ رقمی قوام و استحکام رسانههای آنالوگ سنتی مانند کاغذ یا فیلم را ندارد (لی، 2002، ص. 94). با این اوصاف باید گفت که حفاظت رقمی اطلاعات، فرایندی بسیار پیچیدهاست که شامل نگهداری هم شکل فیزیکی و هم معنای یک شیء رقمی است. بنابراین ضروری است که شیوهها و راهبردهای حفاظت رقمی قادر به درک و خلق دوباره شکل اصلی یا کارکرد شیء رقمی باشند تا اعتبار و دسترسپذیری آن را تضمین کنند. افزون بر آن، فناوریهای ذخیرهسازی اطلاعات رقمی به سرعت در حال تکامل است و نمونههای جدید آنها در بازار عرضه میشوند. رسانههای قدیمی از گردونه خارج میشوند و به تبع آن اطلاعاتی که متکی به فناوریهای منسوخ و مهجور باشند نیز به زودی غیرقابل دسترس میشوند. از اینرو منابع رقمی نسبت به منابع آنالوگ سنتی همچون کتابهای کاغذی مشکلات و مسائل بیشتری را دارند (چن ، 2001، ص. 25). حفاظت رقمی در برابر رقمی کردن برای حفاظت به نظر برخی از متخصصان علوم کتابداری و اطلاعرسانی تفاوت بین حفاظت رقمی و رقمیسازی برای حفاظت مبهم است. رقمیسازی برای حفاظت اندیشههایی است که از حوزه سنتی حفاظت آنالوگ و بهطور کلی نگهداری گرفته شدهاست. در دهه 1990 شمار عظیمی از کتابهای قطور و روزنامهها با هزینه سازمان فراهمسازی ملی برای رشتههای علوم انسانی» و برنامههای سایر سازمانها میکروفیلم شدند. میکروفیلمسازی یکی از فرایندهای حفاظتی منابع آسیبپذیر قدیمی و نفیس بود. قصد آن سازمانها حفظ محتوای اطلاعاتی آنها و دسترسپذیر ساختن محتوا برای جلوگیری از خسارت و آسیب جدی به نسخههای اصلی شکننده و آسیبپذیر (نظیر نسخههای خطی، نشریات قدیمی و کتابهای نفیس) بود اما نتیجه کار، محدودیت دستیابی برای پژوهشگران فعال بود. بنابراین برای حل این مشکل، کتابخانهها و آرشیوها به میکروفیلمسازی کتابها به ویژه کتابهای قدیمی، نسخههای خطی و اسناد برای حفاظت و رقمیسازی آنها برای دستیابی پرداختند. لذا رقمیسازی به خودی خود به یک رویکرد قابل قبول برای قالبسازی دوباره حفاظتی تبدیل شد. اگرچه بسیاری از رقمیسازی هنوز کاملا جا نیفتاده است و محل بحث و اختلاف نظر صاحبنظران حوزه حفاظت رقمی است. این سیاست رقمیسازی برای حفاظت توسط انجمن کتابخانههای پژوهشی در جولای 2004 تأیید وتصویب شد (کاپلن، 2008، ص. 7). سازمان اسناد و کتابخانه ملی ایران نیز از سال 1381 کار رقمیسازی منابع آنالوگ (به ویژه نسخههای خطی، نشریات دوره قاجار و کتابهای قدیمی) را شروع کرده است و دیگر میکروفیلم تهیه نمی-شود. در حال حاضر نسخههای رقومی این منابع قدیمی در اختیار مراجعهکنندگان قرار میگیرد. رقمیسازی برای حفاظت منجر به ایجاد مواد رقمی میشود که خود باید حفاظت شوند. به عبارت دیگر، رقمیسازی برای حفاظت خود ضرورت حفاظت رقمی را پیش میآورد. سیدیها، دیویدیها، نوارهای مغناطیسی تولید شده از فرایند رقمیسازی منابع آنالوگ نیاز به تمهیداتی برای حفاظت دارند درکتاب حاضر این مسائل طرح و بررسی میشوند. اما ابتدا لازم است هدف از حفاظت رقمی را بدانیم. اهداف فعالیتهای حفاظتی حفاظت رقمی، مجموعهای از فعالیتهاست. به همین دلیل میتوان این سؤال را مطرح کرد که این فعالیتها چه اهدافی را دنبال میکنند. مجموعه اهدافی که بیشتر صاحبنظران حوزه حفاظت رقمی بر آنها توافق کردهاند عبارتند از: تضمین دسترسپذیری ؛ هویت ؛ قابل فهم بودن ، ثبات یا پایداری ، اصالت یا اعتبار ؛ پویایی و قابلیت برگرداندن اطلاعات رقمی . در این کتاب متناوباً به یکیک آنها خواهم پرداخت:تضمین دسترسپذیری
این یک حقیقت است که نمیتوان آن دسته از اشیای رقمی را که حفاظت میشوند، کنترل کرد. بنابراین تهیه رونوشت یک نسخه از اشیای رقمی میتواند بسیار ساده یا دشوار باشد. کتابخانهای که قصد دارد تصاویر رقمی متون و اسناد را از طریق پویشگر حفظ نماید، به احتمال بسیار زیاد باید دارای نسخه اصل حفاظتی باشد که احتمالاً این نسخه بر روی نوار مغناطیستی یا دیویدیها ذخیره شدهاند. ولی کتابخانهای که قصد دارد محصول معنوی یک دانشگاه را حفظ کند شرایط دشوارتری خواهد داشت و ممکن است لازم باشد با دانشکده و بخش اداری برای ایجاد یک انباره یا مخزن سازمانی همکاری نماید. موافقتنامه واسپاری، جوازهای مذاکره شده برای تجهیز یک کتابخانه برای تهیه نسخه آرشیوی و قرارداد با ناشران، تماماً راههایی هستند که به وسیله آنها میتوان نسخههای دستیابی مواد چاپی را تهیه نمود. آرشیوسازی وب یکی از حوزههای حفاظت رقمی است که از طریق آن میتوان به گردآوری و کنترل محتوای موجود در وب و اینترنت پرداخت.هویت
ایجاد فراداده توصیفی معمولاً برای دستیابی به اطلاعات است، اما میتواند یک فعالیت حفاظتی نیز به شمار آید. اگر هدف از حفاظت رقمی دستیابی بلندمدت یا قابلیت استفادهاست، شیء رقمی موردنظر باید با جزئیات کافی توصیف شود تا امکان دستیابی یا بهکارگیری آن در آینده فراهم شود. مطلوبترین شکل این است که اشیای رقمی باید خود توصیفگر باشند یعنی فراداده توصیفی را در داخل خود داشته باشند. استاندارد خاصی برای فراداده توصیفی حفاظت وجود ندارد، و اغلب کتابخانهها از شماهای موجود برای فراداده توصیفی مانند دوبلین کور و مُدز استفاده میکنند. هر چند که در سراسر جهان همگی پذیرفتند که شناسگرهای دائمی ، یک عنصر بسیار حساس و بنیادین فراداده توصیفی برای حفاظت هستند.قابل فهم بودن
مخزن آرشیوی الگوی مرجع اُ.ای.آی.اس. باید تضمین کند که اطلاعات مورد حفاظت خود را برای جامعه کاربران قابل فهم سازد. برای مثال فرض کنید که فرادادههای توصیفی موجود در مخزن آرشیوی اُ.ای.آی.اس. کتابخانهای مجموعه دادههای نتایج یک نظرخواهی پیش از انتخاباتی مشخصی باشد. این فرادادهها نشان نمیدهند که چه سؤالاتی پرسیده شدهاند و چگونه این جوابها و پاسخها در فایل نشان داده شدهاند. تنها در صورتی میتوانیم بفهمیم که کتاب رمز آن سؤالات را داشته باشیم. مسئول مخزن آرشیوی و حفاظت اطلاعات میتواند مانند فرادادههای توصیفی برای کاربران آینده این امکان را فراهم کند تا با ایجاد فرادادههای توصیفی برای این سؤالات، فهم اشیای رقمی حاصل از این سؤالات را آسان سازد.پایداری و ثبات
سامانههای حفاظتی باید اشیا رقمی را در مقابل تغییرات غیرمجاز، سهواً یا عمداً محافظت نمایند. سامانههای امنیتی استاندارد رایانهای بهترین شیوۀ تدافعی در برابر این تغییرات است. این شیوهها شامل محافظت ویروسی ، دیوارهای آتش ، تأیید اعتبار دقیق ، بررسی شناسایی نفوذ و توجه فوری به آژیرهای امنیتی است. از بین رفتن رسانهها میتواند باعث اضمحلال زنجیره بیت شود، لذا از طریق کنترل آب و هوا و نوسازی (کپی کردن داده از یک وسیله ذخیرهسازی به وسیله دیگر) میتوان از خرابی رسانهها پیشگیری کرد.اصالت (اعتبار)
اصالت از نقطهنظر انسانانگارانه در حکم ویژگی است که یک شیء رقمی از لحاظ تمامیت منبع و محتوای آن تأیید شود (این صحت اصطلاح به صحت و درستی یک شیء اشاره نمیکند یعنی یک سند اصل یا معتبر ممکن است اساساً دروغین و کاذب باشد). برنامه حفاظتی ممکن است قادر به تضمین اعتبار شیء رقمی نباشد اما رویکرد حفاظتی نباید به هیچ ترتیب اصالت یک شیء را دربرگیرد. باید خطمشیها و شیوههایی ایجاد شوند تا یکپارچگی داده (یعنی اشیاء به شیوه غیرمجاز از بین نرود و تغییر داده نشوند) تضمین شود و همچنین زنجیره حفاظت و تمامی تغییرات مجاز، مستند و ضمانت شود. این هدف حفاظتی مهم در همین فصل به تفضیل بحث خواهد شد.پویایی
پویایی عبارت از کیفیت خوانا بودن رسانههاست. اضمحلال رسانهها و متروک شدن آنها تهدیدهای جدی برای پویایی رسانههاست. هر دو مورد در زندگی روزمره تمامی ما تجربه شده است. برای مثال فردی را درنظر بگیرید که لوح فشرده خود را در داشبورد اتومبیلاش جا گذاشته است. به نظر شما چه اتفاقی میافتد؟ میتواند زمانی که فایلهای رقمی بهطور مناسب مدیریت و محافظت شوند، پویایی آنها به سهولت تضمین شود. فایلها باید بهطور ادواری بر روی رسانههای جدید کپی شوند و کپیهای پشتیبان باید بر روی ابزارهای فیزیکی گوناگون حفظ شوند، اگرچه آرشیوهایی که درگذشته کارتونهای اسناد کاغذهای شخصی را دریافت میکردند، امروزه به صورت یک جاکفشی پر از فلاپی دیسکهای منسوخ است.قابلیت ترجمه
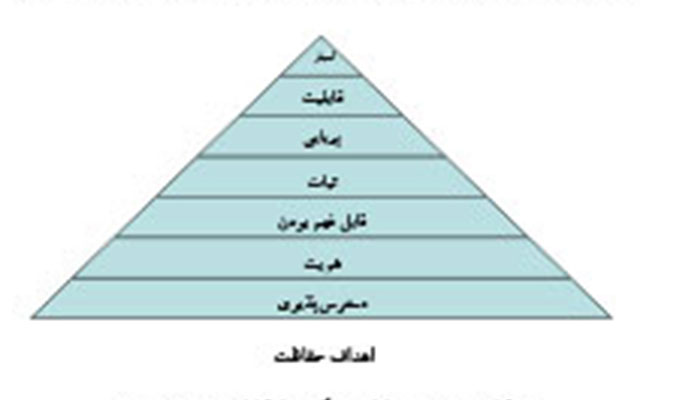
تضمین اینکه یک فایل رقمی قابل ترجمه است (یعنی قابل پخش صوتی، دیداری و شنیداری و یا به هر ترتیب قابل استفادهاست)، ممکن است مرکز یا قلب فرایند حفاظت رقمی باشد. یک فایل ممکن است معتبر، سالم و کاملاً پویا باشد اما اگر نرمافزار و سختافزار لازم برای ترجمه آن موجود نباشد فایل موردنظر اساساً غیرقابل استفاده خواهد بود (کاپلن4، 2008، ص. 7-9). دوره آموزشی مدیریت حفاظت رقمی کُرنل چندین دلیل را فهرستوار ارائه میکند که مطابق آنها قالبهای فایل ممکن است منسوخ شوند. از آن جمله میتوان به عدم روزآمدسازی رسانهها برای پشتیبانی از فایلها اشاره کرد. این اهداف به طور گرافیکی در هرم حفاظت درشکل 1-2 نشان داده میشوند:
شکل1- 2. هرم حفاظت (برگرفته ازکاپلن، 2008، ص. 9)
اصالت (اعتبار)
موضوعات مطرح در حفاظت رقمی به دلیل تفاوت در واژگان فنی مختلفی که در میان کتابداران، آرشیویستها و سایر گروههای ذینفع به کار گرفته میشود، دچار سوء برداشت شدهاست: "عباراتی چون منشأ ، آرشیوسازی، بافت ، اسناد و غیره در معنای مختلف به کار میروند و هر گونه بحثی درباره حفاظت به خاطر چنین اشتباهی در واژگان فنی چالش زا است" (هاروی ، 2012، ص.87) اصطلاح اصالت (اعتبار) یکی از این مواردی است که باید معنای دقیق آن را در حوزه حفاظت رقمی مشخص نماییم. اعتبار (اصالت) بصورت زیر تعریف میگردد: کیفیت اصالت و اعتمادپذیری برخی از مواد رقمی تا همان حدی که ادعا می-کنند، خواه به عنوان شیء اصلی یا یک کپی موثق که توسط فرآیندهای مستند شده از یک شیء اصلی، مشتق شدهاست (یونسکو، 2003 ص157 نقل درهاروی، 2002) ارجاع به درجه اعتمادی دارد که یک کاربر میتواند نسبت به شیء (بر اساس یک مرجع قبلی و یا ادعای خود شیء) انتظار داشته باشد . واژههای مرتبط با اصالت (اعتبار) عبارتند از: تمامیت (یکپارچگی) - که برای مواد رقمی به معنای وضعیت کامل بودن، بدون نقص بودن و عاری از تغییرات غیرمجاز و مستند نشدهاست (یونسکو، 2003، ص 158)؛ خصوصیات مهم – یعنی عناصر، خصیصهها و ویژگیهای یک شیء معین رقمی که باید برای ارائه مجدد معنا یا هدف اساسی آن حفاظت شوند (یونسکو، 2003، ص 157-158) هویت – ویژگیهای یک شیء رقمی که منحصراً آن را از سایر اشیای رقمی مشخص و متمایز میکند (2003، ص.2). دستورالعمل یونسکو با بیان موجز، عمق مطلب را کاوش میکند؛ "اصالت به معنای توانایی برای اعتماد به هویت یک شیء (یعنی شیء همان چیزی باشد که اظهار میکند و با سایر اشیاء اشتباه گرفته نشود) و تمامیت شیء (یعنی به گونه ای شیء تغییر نکرده باشد تا معنای آن تغییر کند) میباشد و ارزیابی، نگهداری و ارائه شواهدی از دوام اصالت که از وظایف کلیدی اکثر برنامههای حفاظتی است" (یونسکو، 2003، ص 108-109). اصالت به دلایل مختلف در بسیاری از بافتهای گوناگون، موضوع ارزشمندی است. این مفهوم در موقعیتی که در آن مواد رقمی به عنوان سند به کار میروند اهمیت حیاتی دارد. در حوزه اسناد، اصالت سند اهمیت فراوانی دارد؛ همه افرادی که از آن استفاده میکنند باید قادر به اعتماد به آنچه که سند اظهار میکند، باشند. سازمانهای گوناگون تجاری و یا غیرانتفاعی، دولتی یا غیردولتی، از لحاظ قانونی و به منظور نشان دادن حافظه سازمانی، ملزم به نگهداری سوابق خود برای دورههای خاصی میباشند؛ سندهای این سازمانها در صورتی که قصد حرکت به سوی این اهداف را داشته باشند باید با اصالت و موثق باشند. محققان و پژوهشگران با گذر زمان به پایدار بودن منابع مرجعی که از آنها نقل میکنند، متکی هستند. منابع، میراث با ارزشاند زیرا باید اصالت و اعتبار داشته باشند؛ برای دادههای علمی، اعتماد به اصالت و اصلیت مستمر آنها ضروری است زیرا دادههای علمی بدون داشتن اصالت و اعتبار، عملا ارزشی ندارند (یونسکو، 2003 ص 108). اصالت و اعتبار مواد غیررقمی با درنظر گرفتن منشأ، یکپارچگی و بافت، تعیین میشود. اقلام به خاطر منشا، وفاداری و پایداری خود ارزش مییابند. منشاء برای اشیای موزه (زنجیره مالکیت و بافت کاربرد یک شیء) اهمیت ویژهای دارد. ارزش یک کار هنری با منشأ تردید برانگیز دچار نقصان خواهد شد (و معمولا از نظر مادی)؛ مواد یک سایت باستانشناسی که منشأ آنها ثبت نشده باشند نیز بهطریق مشابه از نظر اعتمادپذیری آن بعنوان یک مدرک از جوامع گذشته و از این رو در کاربردهایی که در آن قرار داده میشود دچار نقصان میگردد. یکپارچگی – اعتماد، دست نخورده بودن و یکپارچگی یک شیء - سندیت را که شیء در آن کامل و در شرایط اصلی است فراهم میکند. این موارد از تعیین کردن سندیت و تمامیت ارتباط بسیار نزدکی با بافت دارند. باید از ثبت شدن بافتی که در آن شیء تولید، کشف، تصاحب و ذخیره گردیده مطمئن شویم. اما این امر در مورد تضمین مواد رقمی و سندیت آنها دشوارتر بوده و از این رو ایجاد و حفظ آن سختتر میباشد. چرا برقراری و نگهداری اصالت مواد رقمی با مواد سنتی تفاوت دارد؟ چرا این کار برای افراد فعال در حوزه حفاظت رقمی اهمیت دارد؟ همانطور که در آغاز این فصل ذکر شد، حفاظت مواد رقمی به ناچار به معنای تغییر آنهاست، زیرا فرآیندها و شیوههایی که به کار میبریم با انجام تغییراتی همراه هستند. به علاوه انجام تغییرات در مواد رقمی آسان است. به عبارت دیگر تهدیدات پیش روی اصالت مواد رقمی جزء ذاتی فرآیندهای حفاظتی اعمال شده در مواد رقمی میباشند. این تهدیدات را میتوان به صورت سه نوع زیر خلاصهبندی کرد (یونسکو، 2003 ص 109): نسخههای متعددی از شیء رقمی که در نتیجه اشتباه در شناسایی داده، تغییرات شناسگرها و یا شکست در ارتباطات مدرک مابین نسخهها یا کپیهای مختلف بدست آمدهاست؛ تغییرات ایجاد شده توسط فرآیندهای حفاظتی، برای مثال اقدامات مشترک مهاجرت داده از یک سیستم یا حامل دیگر که ممکن است به تغییر بینجامد زیرا امکان دارد که فرادادههای اضافی و کپیها و فرایندهای دیگری را ایجاد نماید؛ تغییرات محتوای مواد. تهدیداتی برای همه دادههای رقمی وجود دارد – آنچه که دستورالعمل یونسکو آنرا "تمامیت پیوسته داده" میخواند – که این تهدیدات بر اصالت و اعتبار اثر میگذارند. خرابی محملها، اقدامات تخریبی همچون حملات توسط هکرها یا ویروسهای رایانه ای، حملات تروریستی، جنگ، اغتشاشات شهری (به ویژه حملاتی که منابع تأمین برق و یکپارچگی ساختمان را به خطر میاندازد)، حوادث تصادفی توسط کارکنان، آتش سوزی، سیل و دیگر بلایای طبیعی، از جمله این تهدیدات به شمار میروند (یونسکو، 2003 ص 109). به دلیل آنکه اصالت ویژگی است که از ارزش فراوانی برخوردار است، برنامه-های حفاظت رقمی باید قدمهای مناسبی را برای تضمین به خطر نیفتادن آن طی فرآیندهای مدیریت مواد درحال نگهداری اتخاذ نمایند. راهبردهای اتخاذ شده برای تضمین اصالت مواد رقمی عبارتند از: انتساب شناسگرهای منحصربهفرد، اعمال شیوههای درونبندی (بستهبندی کردن اشیای رقمی، فراداده آن و دیگر دادههای مرتبط با یکدیگر)، تهنقشسازی رقمی با استفاده از امضاهای رقمی، رمزگذاری، برچسبگذاری زمانی رقمی، نگهداری اثرات ممیزی، کنترل نگهداری و ایجاد انبارههای مطمئن .خصوصیات مهم
تضمین اصالت به این معنا نیست که مواد، بدون هیچ تغییری در شکل اصلی خود باقی بمانند؛ همانطور که پیشتر ذکر شد نگهداری مواد رقمی در شکل اصلی خود ناممکن است. تلاش برای انجام این کار با فرآیندهای حفاظت رقمی ناسازگار میباشد که اغلب منجر به تغییر زنجیره بیتهای اصلی میگردد. باید خصوصیاتی از مواد رقمی را که باید برای ضمانت اصالت حفاظت شوند و همچنین خصوصیاتی که نیاز به حفاظت آنها نمیباشد را شناسایی کنیم. از این خصوصیات که باید مورد حفاظت قرار گیرند بهطور مختلف با عناوین اصل و اساس ، اساسی و بنیادی ، عناصر ، خصوصیات مهم یاد میشود که عباراتی هستند که بیشتر از همه با آنها برخورد میکنید. عبارت خصوصیات مهم معمولا بصورت "مشخصههایی از اشیای رقمی که تعریف میگردد باید برای تضمین تداوم دسترسپذیری، کاربردپذیری و معنای این اشیا و ظرفیت آنها برای پذیرفته شدن به عنوان شواهدی از آنچه ادعای ثبت آن را دارند، با گذر زمان حفاظت شوند.این عبارت اولین بار توسط طرح تحقیقاتی سدار که در سالهای 1998 تا 2002 اجرا شد، تعریف و استفاده شد. طرحهای تحقیقاتی دیگر به توسعه کار سدار پرداختند، از قبیل آرشیو ملی استرالیا و طرح تحقیقاتی اینسپکت مستقر در کالج سلطنتی لندن و آرشیوهای ملی. نایت و پنوک (2009) طرحهای تحقیقاتی را توصیف میکند که در درک ما از این خصوصیات مهم نقش دارند. هدستورم و لی (2002) خصوصیات مهم را چنین تعریف میکنند "آن دسته از خصوصیاتی از اشیای رقمی که بر کیفیت، کاربردپذیری، تحویل و رفتار آنها تاثیر میگذارد. میکروفیلمسازی اسناد کاغذی دربردارنده خصوصیات مهمی از اکثر این اسناد، یعنی اطلاعات آنها میباشد. اما معادل مواد رقمی، که بطورقابل توجهی پیچیده تر میباشد چیست؟ هدستورم و لی سعی کردند یک الگوی تجربی برای کمک به تصمیمگیری پیرامون خصوصیات مهمی از مواد رقمی که باید حفاظت شوند، ارائه نمایند. همچنین گروه موضوعی حفاظت رقمی کتابخانه ملی استرالیا در بررسی خصوصیات مهم، آنها را در ارتباط با چهار دسته از کارکردهای مطلوب اشیای رقمی تعریف کرد که قصد حفاظت از آن را دارد: 1) کارکرد پویا/ تعاملی کامل؛ 2) ظاهر، صوت و احساس؛ 3) محتوای معنوی؛ و 4) شرح آنچه که بوده است (برای مثال فرادادهای برای یک شیء که دیگر وجود ندارد). هر دو تجربه کتابخانه ملی استرالیا و هدستورم و لی نشان میدهند که برای معین کردن خصوصیات مهم انواع خاص مواد رقمی در ارتباط با کاربرد آنها توسط جوامع خاص تحقیقات بیشتری لازم است. (هدستورم و لی، 2002، ص 223). تحقیقات بیشتری نیز انجام شده اند که مهمترین آنها در طرح تحقیقاتی اینسپکت میباشد. اما باید کار بسیار بیشتری برای تعریف خصوصیات مهم قالب-های رقمی انجام گیرد. اصطلاح اصل و اساس مواد رقمی توسط آرشیوهای ملی استرالیا برای اشاره به مشخصهها یا خصوصیات اساسی سند به کار برده شد. یک متخصص حفاظت رقمی استرالیایی در مصاحبهای در سال 2004 دیدگاه آرشیوهای ملی استرالیا را درباره اصل و اساس و اصطلاح اجرای مربوطه یادآور میشود: مسائلی مانند "ظاهر و احساس" ... اهمیت کمتری دارند. زیرا اگر سند ورد یکسانی را در یک سیستم عامل متفاوت به شما نشان دهیم، عملا متفاوت به نظر میرسد. اگر آن را روی یک ماشین متفاوت با فونتهای متفاوت نصب شده نشان دهیم باز هم متفاوت به نظر خواهد رسید. اگر تنظیمات این صفحه یا حتی روی ماشینی با تنظیمات صفحه یکسان تغییر دهم، یک صفحه بندی متفاوت خواهید داشت، و اگر در آن یک پاصفحه خودکار با شمارههای صفحه داشته باشید، به طور خودکار آن را برای شما تغییر داده و متوجه نخواهید شد که صفحه بندی تغییر کردهاست. بنابراین همه آنچه که در واقع به صورت ابعاد بی دوام یا مقطعی عملکرد سندها در یک موقعیت خاص بیان کرده ایم مخصوصا مرتبط نیستند. همچنین ایده دسترسی به مواد رقمی به صورت قابل قیاس با عملکرد به خوبی پیادهسازی و بهطور گستردهای به کار برده شده است. تیبودیو (2000 ص 1) یادآور میشود: تشخیص این مسئله ضرورت دارد که به بیان دقیق، حفاظت یک سند الکترونیکی ممکن نیست. تنها میتوانیم توانایی بازتولید یک سند الکترونیکی را حفاظت کنیم. همواره باید ارقام رقمی سازنده آن سند را از دستگاه ذخیرهسازی بازیابی کرده و آنها را برای تحویل یا ارائه از طریق نرم افزار پردازش نماییم. این مفهوم ساده است: کاربرد نرمافزار و سختافزار یکسان برای مواد رقمی یکسان باید همواره نمایش یا عملکرد یکسانی را تولید کند. اجزای ضروری آنها برای مواد رقمی حفاظت شده طی عملکردی، گاها در آینده ارائه میگردد: کپی داده از یک حامل به حامل دیگر و ارائه ابزارهای صحیح بازتولید، عملکردهای موردنظر از تداوم دسترسی به اشیای رقمی محافظت میکند. با اینحال این الگو به ظاهر ساده، در عمل نسبتا پیچیده است: ممکن است تعریف عملکردی که باید مجددا ارائه شود دشوار باشد؛ معمولا کار با ابزارهایی که هنگام نیاز به ابزارهای اصلی گم شده اند سخت است؛ خود این ابزارها معمولا به ابزارهای دیگری متکی هستند که ممکن است منسوخ شده باشند؛ و امکان دارد یافتن ابزارهایی که عملکرد موردنیاز را در یک شیوه قابل اتکا و مقرون به صرفه ایجاد نماید مشکل باشد، مخصوصا در بافت هزاران، میلیونها و یا حتی تعداد بیشتر اشیای رقمی. علیرغم چنین پیچیدگیهایی، این الگوی عملکرد به تشخیص برنامههای حفاظت رقمی که باید هدف ما روی آنها باشد؛ بهترین ابزارهای ارائه مجدد آنچه که کاربران به دسترسی به آن نیاز دارند، کمک میکنند (یونسکو، 2003 ص 35). این امر سبب شود که باید مشخصههای قرار گرفته در موادی را که درحال حفاظت آن میباشیم و برای تعیین حداقل مجموعه این مشخصهها که باید برای بازتولید این مواد در آینده حفظ شوند درک کنیم. به موازات نیاز به حفظ اشیای فیزیکی (شکل فیزیکی که زنجیرههای بیت استریمها را در خود دارد) حفاظت اشیای منطقی (کد قابل خواندن برای رایانه) و شیء مفهومی (عملکرد ارائه شده به یک کاربر (یونسکو، 2003 ص35) که برای کاربر انسان معنادار باشد ضروری است.با این حال باید اشیای رقمی را به صورت دستهای از "عناصر اساسی" در نظر بگیریم که دربردارنده پیام، هدف یا ویژگی هستند که آن مواد به خاطر آن برای حفاظت انتخاب شدند. همه عناصر سازنده یک شیء رقمی در بازتولید شیء مفهومی اهمیت یکسانی دارد. همچنین باید نیاز جامعه کاربری را که مواد رقمی برای آنها حفاظت میشود را درک نماییم. خصوصیات قابل توجه را نیز میتوان به صورت خصوصیاتی از مواد رقمی در نظر گرفت که برای افراد ذینفع اهمیت دارند؛ به این معنا که این فرد ذینفع است که اهمیت را معین میکند نه خصوصیات فنی شیء رقمی (هاروی، 2012، ص.92) میتوان "جامعه" را به طور دقیق به صورت سازمان خاص یا گروه مشخص و منظم و یا همانطور که به طور گسترده تعریف شده بصورت "عموم" تعریف کرد. جامعه باید نوع مواد انتخاب شده برای حفاظت و سطح سندیت موردنیاز برای آن مواد را تعیین نماید. (همانطور که پیشتر ذکر شد). الگوی مرجع اُ.ای.آی.اس این نکته را به صورت جامعه هدف تعریف میکند: "گروه شناسایی شدهای از مصرف کنندگان احتمالی که باید قادر به درک مجموعه خاصی از اطلاعات باشند. این جامعه هدف ممکن است از جوامع کاربری متعددی تشکیل شده باشد (کمیته مشورتی سیستمهای دادههای فضایی ، 2002 ص1-10). "اصل و اساس"، "خصوصیات مهم" یا "عناصر اساسی" مواد انتخاب شده در ارتباط با الزامات جامعه تعریف میشوند. برای مثال اگر در جامعهای سندیت تراکنش ارزش داشته باشد (یعنی ارزش مدرکی آنها زیاد است)، درآن صورت باید با تضمین آنکه هر گونه تغییر اعمال شده به آنها تنها توسط کارکنان تایید شده صورت گرفته و بطور مقتضی مستند شدهاند، و یا اینکه سندها به صورت غیرقابل تغییر (فقط خواندنی) حفاظت میگردد، توجه قابل توجهی را باید به نگهداری یکپارچگی آن سندها اختصاص داد. با اینحال برخی جوامع را ملزم نمیسازند که اصالت تا این حد رعایت شود. در نهایت برنامههای حفاظتی باید درباره میزان توجه به تضمین اصالت مواد تصمیمگیری کرده و در نظر داشته باشند که هویت شیء و یکپارچگی دادهها از مسئولیتهای بنیادین آنهاست (یونسکو، 2003، ص 110). دستورالعمل یونسکو پرسشهایی را که در تصمیمگیری درباره حفاظت خصوصیات مهم مطرح میشوند (عناصر اساسی همانطور که به آنها ارجاع میشود) را بیان میدارد: این مواد برای چه کسانی باید نگهداری شود؟ آیا این مواد انتظارات خاصی درباره آنچه که با آن مواد هنگام بازنمایی قادر به انجام آن خواهند بود، دارند؟ چرا این مواد ارزش نگهداری دارند؟ چه چیز موجب ارزش آنها شده که باعث شده ما دردسر حفاظت آنها را بپذیریم؟ آیا این ارزشمندی با شواهد، اطلاعات، عوامل هنری و زیباییشناسی، نوآوریهای مهم، انجمنهای تاریخی یا فرهنگی، مرتبط است؟ کاربر با این مواد دارای ویژگیهای با اهمیت فرهنگی چه کاری میتواند انجام دهد؟ آیا این ارزش با نحوه به نظر رسیدن مواد مرتبط است؟ (آیا درصورتی که مواد متفاوت به نظر برسد، این ارزش از دست رفته یا دچار نقصان میشود؟) آیا این ارزش با نحوه کار شیء مرتبط است؟ (آیا درصورت حذف کارکرد خاصی از مواد و یا رخ دادن کارکرد خاصی با سرعت متفاوت، این ارزش از دست میرود؟) آیا این ارزش با بافت آن مواد مرتبط است؟ (آیا درصورت از کار افتادن پیوندهای قرار گرفته در مواد و یا در صورتی که کاربر دیگر نتواند شواهدی را مشاهده کند که مواد را با بافت اصلی آن مرتبط کردهاند، این ارزش از دست میرود؟) آیا تمایز میان عناصر درون هر یک از این قلمروها امکانپذیر است؟ برای مثال آیا بنرهای تبلیغاتی جزء ضروری از شیوهای هستند که این مواد به نظر میرسد؟ آیا برخی از عناصر راهبری یا کارکردهای نمایشی مورد نیازند و به بقیه نیازی نیست؟ در صورت دشوار بودن تعریف آنچه که باید نگهداری شود، احتمالا در نظر گرفتن تاثیر نگهداری نکردن یک عنصر و جستجو برای کارکردها و یا عناصری که قطعا مورد نیاز نمیباشند، سادهتر خواهد بود. برای اینکه جزئیات بیشتری از این موضوع یعنی ابعاد اصالت در حفاظت و خصوصیات مهم را نشان میدهیم با مثال ایمیلها بیان میکنیم. در این مثال، اصالت، اعتماد پذیری یک ایمیل را به عنوان یک سند تراکنشی تضمین مینماید. یک سند موثق سندی است که میتواند ثابت کند که الف) همان چیزی است که اظهار میکند و ب) برای فردی ایجاد یا ارسال شده که قرار بوده توسط وی ایجاد و یا به وی ارسال شود و ج) در همان زمانی که قرار بوده ایجاد یا ارسال شود (هاروی، 2012، ص.94). برای آنکه یک ایمیل بعنوان یک سند موثق درنظر گرفته شود، باید نشان دهد که تحریف و یا تغییر داده نشده و اینکه این سند توسط یک فرد خاص ایجاد شده است. این امر با توصیف و حفاظت مواد اصلی سندها و حفظ زنجیرهای از نگهداریهای بی نقص حاصل میگردد. تغییرات تا زمانی قابل قبول هستند که معنای اصلی ایمیل را تغییر ندهند. ایمیلها را میتوان دربردارنده پنج خصوصیت درنظر گرفت: بافت (محیطی که سند رقمی در آن ساخته میشود) محتوا (بدنه سند، صرفنظر از ساختار، رنگ، موقعیت یا فونت) ساختار (ساختار به صورتی که در اصل ایجاد شده و روی صفحه نمایش باز تولید میشود) ظاهر (نمایش نهایی، آنگونه که سندها هنگام ظاهرشدن روی صفحه نمایش به نظر میرسند) رفتار (خصوصیات تعاملی سندها؛ که با آن قادر به نگهداری و استفاده از سندها هستیم و درنتیجه محتوای جدید و اضافی نمایش داده میشود) . برای ایمیلها میتوان چنین تصمیم گرفت که تنها اطلاعات محتوا است که کاربران به آن نیاز دارند، اطلاعاتی نظیر - نام و آدرس فرستنده، موضوع، تاریخ و زمان، دریافتکنندگان و پیام در یک ساختار استاندارد تنها با سادهترین قالبسازی (یونسکو 2003 ص 74). در بافت، اصالت و الزامات آن در دنیای رقمی به تحقیقات بیشتری نیاز است. کارگروه ان.اس.اف- دلوس درباره آرشیو و حفاظت رقمی در سال 2003 پیشنهاد کرد که دستور کار تحقیقاتی حفاظت رقمی، تحقیقات در درون ابزارهایی باشد که به کاربران آتی مواد رقمی این امکان را بدهد تا اصالت آن را تعیین کنند (کارگروه ان.اس.اف- دلوس درباره آرشیو و حفاظت رقمی، 2003). همچنین در طرح تحقیقاتی اینسپکت، پژوهشهایی انجام شد اما همچنان به تعاریف خصوصیات مهم برای انواع بیشتری از مواد رقمی و درک روشنتری از نحوه تاثیر این خصوصیات مهم بر کاربرد و دسترسی مواد رقمی، و آگاهی از میزان تغییرات قابل قبول پیش از به خطر افتادن اصالت مواد رقمی، نیاز داریم. اشیای رقمی برای ارائه مفاهیم و تعاریف حفاظت رقمی لازم است ابتدا درک درستی از سند و شیء رقمی داشته باشیم. دیوید لِوی معتقد است: «اسناد اشیای گویا هستند، آنها اجزای دنیای مادی هستند نظیر گل، سنگ، پوست حیوانات و الیاف گیاهان. همانگونه که فناوریهای چاپ و نشر به تکامل رسیدهاست، مردم انتظار دارند که یک سند یا شیء رقمی، ارتباطات لفظی بشر را آنچنان با قطعیت در برمیگیرد که بتواند تکرار شود. اینگونه تصور میشود که کاغذ و میکروفیلم به مراتب از هرگونه رسانه رقمی از قطعیت بیشتری برخوردار است» (لوی، 2006، ص. 154). مزیت شاخص اشیای رقمی سهولت کپی کردن و تغییر در آن است. بدیهی است ما با شرایطی سروکار داریم که به مدیریت فعال نیاز دارد زیرا اگر مهاجرت دادهها اشیای رقمی به درستی و سرعت انجام نگیرد، این اشیا در عرض یکی دو سال آینده غیرقابل دسترس خواهند شد (کاهن و ویلنسکی ، 2006؛ لیمب ، 2004، ص. 54). اما منظور از یک شیء رقمی چیست؟ اشیای رقمی اصطلاح عمومی است که اشاره به بدنه ماده رقمی میکند، بدنهای که در معرض حفاظت رقمی قرار میگیرد. اشیای رقمی شامل انتشارات رقمی ، اسناد رقمی ، منابع برخط و برونخط ، رقمیزاد و رقمیشدهها ست. انتشارات رقمی یا انتشارات الکترونیکی منابع رقمی هستند که برای دستیابی عمومی عرضه شدهاند و به صورت رایگان یا پرداخت هزینه قابل دسترس هستند. اسناد رقمی به منابع رقمی و الکترونیکی اشاره میکنند که بخش آرشیوی معمولاً با آنها در ارتباط است. اسناد رقمی در کار روزانه سازمان ایجاد میشوند و سازمان جایگاه رسمی برای آنها قائل است، و ممکن است شامل اسناد، واژهپردازیها، پست الکترونیکیها، پایگاههای اطلاعاتی یا صفحات وب اینترنت باشند. منابع برخط اشاره به اشیای رقمی میکنند که با بسیاری از شبکهها یا سامانههای بزرگتر مرتبط هستند و منابع برونخط، انتشاراتی است که به شبکه متصل نیست اما با محملهایی مانند لوح فشرده، دی.وی.دی، نوار، دیسک نوری و دیسک سخت قابل دستیابی است. این بدین معناست که یک شیء رقمی را میتوان در دست گرفت یا در قفسه گذاشت بدون آنکه آن را به صورت دیگری (کاغذ یا میکروفیلم و غیره) تبدیل کنیم. رقمیزادها اشاره به منابعی میکند که از ابتدا به صورت رقمی تولید میشوند و برابر آنالوگ ندارند. رقمیشدهها اشاره به تبدیل اطلاعات موجود در رسانههای سنتی به قالب رقمی دارد که از طریق پویشگر یا نرمافزار اُ.سی.آر. انجام میگیرد (ورهییول ، 2006، ص.42). همه کتابخانهها انتظار دارند دامنه وسیعی از اشیای رقمی را در زمان مناسب در انبارههای رقمیشان ذخیره کنند. همه کتابخانههای ملی کشورها به واسطه نقش واسپاری آنها، از میراث فرهنگی ملی در شکل رقمی حفاظت مینمایند، حال خواه این میراث به صورت خریداری شده یا واسپاری باشد و خواه برونخطی یا برخط باشد؛ خواه انتشار یافته (مجلات الکترونیکی، انتشارات الکترونیکی)، و خواه منابع نیمهچاپی یا غیرچاپی باشد. کتابخانهها میخواهند که مخازنشان در حکم مخازن «امن» عمل کنند. انواع اشیای رقمی که در انبارههای کتابخانهها حفاظت میشوند، عبارتند از: مواد رقمی واسپاریشده؛ اشیای رقمیشده مأخوذ از طرحهای رقمیسازی درون سازمانی؛ اشیای رقمی تولید شده از طریق آرشیوسازی وب؛ جایگزینهای رقمی تصاویر، صدا و متن که دارای منشأ غیررقمی هستند؛ مواد رقمی بستهبندی شده پیچیدهتر نظیر پایگاههای اطلاعاتی، صفحه گستردهها، و پایگاههای اطلاعاتی جغرافیایی. اکثر کتابخانههای قصد دارند در آینده به ذخیرهسازی اشیای رقمی سایر مؤسسات نیز بپردازند. هنوز ذخیرهسازی نرمافزار چندان متداول نیست. برخی از کتابخانهها نرمافزار را با محدودیتهای خاصی ذخیره میکنند. دو کشور هلند و انگلستان یک رویکرد روشن و ساده گام به گام برای ذخیرهسازی اشیای رقمی دارند. در هلند واسپاری الکترونیکی آنها عمدتاً به ذخیرهسازی مجلات الکترونیکی و در مقیاس کوچکتری مواد برون خطی واسپاری شده میپردازد. در آینده نزدیک این انباره قصد دارد به ذخیرهسازی مواد دیگری همچون پایاننامهها و رسالهها، مواد مبتنی بر وب و اشیای رقمی شده سایر مؤسسات فرهنگی بپردازد. در انگلستان تنوع در ذخیرهسازی انواع مواد وجود دارد. در حال حاضر در انگلستان تمرکز بر روی موادی است که به طور داوطلبانه واسپاری شدهاست نظیر پایاننامههای الکترونیکی و غیره. این مسئله باعث اجرای قانون جدید واسپاری برای انتشارات رقمی در انگلستان شدهاست. در کانادا نیز حجم وسیعی از اشیای آرشیوی را بنابر نقش و ساختار آنها گردآوری میکنند. شیء حفاظت اما منظور از شیء حفاظت چیست؟ شیء حفاظت به هر شیء اطلاق میشود که به طور مستقیم یا غیر مستقیم در خطر باشد و لازم است که به صورت رقمی حفاظت شود. زنجیره بیتها نخستین شیء حفاظت هستند و آنها در صورتی که در معرض اضمحلال و کهنگی قرار داشته باشند، میتوانند به یک شیء حفاظت تبدل شوند. یک زنجیره بیت همانطور که در شکل 1-3 نشان داده میشود در بافت وسیعی محاط میشود. از آنجایی که اشیای سطح بالاتر (نظیر نمود که شامل فایل زنجیره بیت است و مجموعه که در آن نمود حفظ میشود)، غیرمستقیم تحت-الشعاع یک نیاز حفاظتی قرار میگیرند و لازم میشود که آنها در حین برنامهریزی حفاظتی مدنظر قرار گرفته و پس از آنکه جزو اشیای حفاظتی به شمار آمدند به طور غیرمستقیم حفاظت شوند.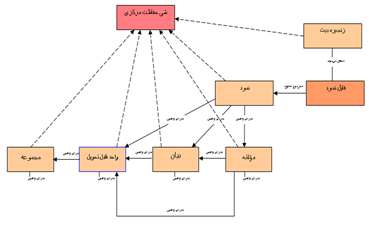
شکل1- 3. انواع شیء حفاظت (برگرفته از داپرت ، 2008، ص.21)
انواع شیء حفاظت عبارت است از: مجموعه، واحد قابل تحویل ، بیان ، مولفه ، نمود، زنجیره بیتها. تمامی اینها دارای ارتباط زیر مجموعهای/زیرردهای با شیء حفاظت دارند. برای روشنتر شدن مطلب نمونههایی را مطرح میکنم. یک فایل رقمی بخشی از نمود آن است (مانند یک زنجیره بیت تصویری/دیداری ام.پی.ای.جی 4 که بخشی از نمود اچ.تی.ام.ال یک مقاله است). این نمود بیانی از این مقاله را نشان میدهد که شامل یک زنجیره بیت فایل دیداری میشود. سایر بیانها مانند بیان یک تصویر ثابت از یک مقاله ممکن است به جای زنجیره بصری دارای یک تصویر باشد. تمامی بیانهای این مقاله، واحد قابل تحویل را تشکیل میدهند. واحد قابل تحویل آفرینش معنوی مقاله موردنظر را ارائه می-کند. ممکن است بیانهای متعددی با نمودهای مختلفی از یک مقاله در دست باشند (مثلا قالبهای اچ.تی.ام.ال ، پی.دی.اف و ایکس.ام.ال مقاله موردنظر). مقاله بخشی از واحد قابل تحویل دیگر یعنی موضوع است. موضوع به عنوان بخشی از یک مجله واحد قابل تحویل است. مجله به یک مجموعه تعلق دارد. مجموعهها حاوی اشیای رقمی و غیررقمی هستند. مجموعهها ممکن است در مجموعههای بزرگتر گنجانده شوند. مولفه میتواند عنوان مقاله یک مجله باشد. در مجموع می-توان گفت بیشتر این انواع اشیای حفاظت در یک رابطه یا نسبت با دیگران در ارتباط هستند و از آنجایی که همه تحتالشعاع اقدامات حفاظت قرا دارند، هر یک به عنوان یک نوع شیء حفاظت محسوب میشوند (داپرت 2008، ص20-21 ). تعاریف و مفاهیم حفاظت رقمی اصطلاح حفاظت رقمی دارای ابهام است زیرا خوانندگانی که با رویکردهای سنتی حفاظت آشنایی دارند تصور میکنند که حفاظت عبارت است از: «به کار بستن شیوههای کاملاً تعریف شده جهت جلوگیری از اضمحلال بیشتر اصل منابع کاغذی و یا احتمالاً بهبود بخشیدن و مرمت آن منابع به حدی که دوباره قابل استفاده باشد» (جانتز وگیارلو، 2005). برخی عبارات و اصطلاحات کلیدی به عنوان نکاتی شناسایی شدهاند که آرشیویستها، کتابداران، مهندسان رایانه، متخصصان حرفهای بر این باور هستند که باید در تعاریف ارائه شده از حفاظت رقمی مورد توجه قرار گیرند. این اصطلاحات عبارتند از: - سیاستها، راهبردها و اقدامات: این عبارت نیاز به یک عزم راسخ برای انجام یک برنامه مشخص حفاظت و درگیری در اجرای اجرای فعالیتهای قابل ملاحظه برای محقق ساختن آن برنامه را دقیقاً روشن میسازد. این سیاستها و راهبردها اقدامات دقیق لازم برای یک کوشش حفاظت رقمی را تعیین میکنند. - تضمین دستیابی: مفهوم دستیابی برای نخستین بار به واسطه جایگاه بنیادینش در رسالت کتابخانهها استفاده شد. منظور از این عبارت تضمین قابلیت استفاده منابع رقمی و حقوق دستیابی را بیان میکند که برای محتوای رقمی لازم و ضروری است. - ترجمه و برگردان دقیق محتوای تایید شده: این عبارت به مفاهیم آرشیوی و کتابخانهای از جمله منشأ و حق نسخهبرداری یک اثر و همچنین یکپارچگی و کارآیی یک شیء رقمی اشاره میکند. در حفاظت رقمی همچنین ممکن است بحث حمایت از قابلیت خواندن ماشینی برخط و توانایی پردازش آینده محتوی رقمی و تعامل انسانی با محتوا مطرح است. با توجه به نکات اشاره شده حفاظت رقمی اینگونه تعریف میشود: "حفاظت رقمی سیاستها، راهبردها و اقداماتی را ترکیب میکند که برگردان دقیقی از محتوای تایید شده در طول زمان صرفنظر از چالشهای ناشی از اختلال رسانهها وتغییر فناورانه است. حفاظت رقمی هم در مورد محتوای تولید رقمی و هم محتوای دوباره قالب شده مصداق دارد. سیاستهای حفاظت رقمی تعهد یک سازمان را برای حفاظت محتوای رقمی برای استفاده آینده مستند میسازد. قالبهای فایلی که بایستی حفاظت شود سطح حفاظتی را تعیین میکند که بایستی فراهم شود و تبعیت از استانداردها و بهترین طرز عملها را برای حفاظت رقمی تضمین می-کنند. هدف از حفاظت رقمی برگردان دقیق محتوای مستند و مورد تأیید قرار گرفته در طول زمان است". راهبردها و اقدامات حفاظت رقمی به تولید محتوا و یکپارچگی و صیانت از آن میپردازند. تولید محتوا شامل موارد زیر است: مختصات فنی روشن و کامل؛ تولید فایلهای اصلی قابل اعتماد؛ فرادادههای کافی توصیفی، مدیریتی و ساختاری برای تضمین دستیابی در آینده؛ کنترل کیفیت دقیق و موشکافانه فرآیندها. یکپارچگی محتوا شامل موارد زیر است: سندپردازی تمامی سیاستها، راهبردها و شیوهها؛ به کارگیری شناسگرهای پایدار؛ سازوکارهای تأیید؛ توجه به ملزومات امنیتی. نگهداری محتوا شامل موارد زیر است: ذخیرهسازی و همخوانی فایلها در سایتهای متعدد؛ نظارت و مدیریت مداوم فایلها؛ برنامههایی برای نوسازی، مهاجرت دادهها و شبیهسازی؛ تولید و آزمودن برنامههایی برای جلوگیری از وقوع سوانح وبلایا؛ مرور ادواری و روزآمدسازی سیاستها و شیوهها (انجمن کتابداران امریکا، 2007). گرچه تعاریف متعددی از حفاظت رقمی ارائه شدهاست اما اغلب متخصصان اتفاقنظر دارند که حفاظت رقمی مجموعه فعالیتهایی است که هدف آن تضمین دستیابی به مواد رقمی در طول زمان است. حفاظت رقمی شامل سیاستها، راهبردها و عملیاتی است که دستیابی به اطلاعات در قالبهای رقمی را در طول زمان تضمین مینماید (کاپلن ، 2008، ص. 7). همچنین حفاظت رقمی شامل شیوهها، مهارتها و نتایج کاملاً متفاوتی است که میتواند مکمل خدمات حفاظت سنتی شود و به طور همزمان کاربردهای جدید پویایی را برای منابع اطلاعاتی فراهم سازد (جانتزوگیارلو، 2005؛ لیمب، 2004). به عبارت دیگر حفاظت رقمی یا حفاظت بلندمدت اصطلاحی است که بر تمامی فعالیتهایی دلالت میکند که در ارتباط با نگهداری و مراقبت برای تصدی اشیای رقمی یا الکترونیکی در ارتباط با ذخیرهسازی و دستیابی به آنهاست. منظور از بلندمدت 5 سال یا بیش از آن است، منظور از کوتاهمدت کمتر از 5 سال است. در حوزه حفاظت رقمی فعالیتهای اصلی را میتوان به دو نوع فعالیت آرشیوسازی رقمی در انبارههای پایدار و دستیابی دائمی تقسیم کرد. آرشیوسازی رقمی به معنی فرآیند پشتیبانی و نگهداری مستمر اشیای رقمی، نرمافزارها و سختافزارهای مرتبط در تقابل با راهبردهای حفاظت رقمی است. دستیابی دائمی که با حفاظت رقمی مرتبط است اشاره به آن دارد که حفاظت بخشی از کار است. در محیط رقمی، فراهمسازی دستیابی دائمی و برگردانسازی (رندر سازی) مناسب شیء رقمی یکی از چالشهاست که با توجه به تحولات فناورانه باید به آن توجه اساسی نمود (ورهییول، 2006، ص.20). گروه کتابخانههای پژوهشی (آر.ال.جی) حفاظت رقمی را این چنین تعریف نمودهاند: حفاظت رقمی در حکم فعالیتهای مدیریتی است که برای دو مقصود زیر تعریف میشود: 1) برای حفظ بلندمدت یک رشته جریان بیتها (شامل فرادادهها) در حد کفایت برای تکثیر یک فاکسیمیل/تصویری مناسب از سند اولیه؛ و 2) برای دسترسپذیر ساختن دائمی محتویات سند در طول زمان و فناوری در حال تغییر» (جانتز و گییارلو، 2005؛ ورما ، 2005، ص. 25). ائتلاف حفاظت رقمی نیز حفاظت رقمی را اینگونه تعریف میکند: "حفاظت رقمی به مجموعهای از فعالیتهای مدیریت شده لازم برای تضمین دستیابی مستمر به مواد رقمی اطلاق میشود. این مواد رقمی ممکن است اسنادی باشند که در خلال کار روزمره یک سازمان شکل گرفتهاند یا مواد تولید رقمی که برای یک هدف خاص ایجاد شدهاند و یا تولیدات طرحهای تحقیقاتی رقمیسازی، باشد. حفاظت رقمی به تمامی اقدامات لازم برای حفظ دستیابی به مواد رقمی صرفنظر از اضمحلال رسانهها یا تغییرات فناورانه اطلاق میشود. حفاظت رقمی در سه سطح انجام میشود: حفاظت بلندمدت : دستیابی مستمر به مواد رقمی در مدت زمان نامعلوم؛ حفاظت میانمدت : دستیابی مستمر به مواد رقمی صرفنظر از تغییرات فناورانه برای یک مقطع زمانی تعریف شده (بالای 10 سال) حفاظت کوتاهمدت : دستیابی به موادرقمی برای یک مقطع زمانی تعریف شده (تا 5 سال) تا زمانی که به واسطه تغییرات فناورانه غیرقابل دسترس میشود. (بیگری وجونز، 2008). طبق تعریف شورای پژوهشی انگلستان حفاظت رقمی شامل تمامی فعالیتهای مرتبط با نگهداری و مراقبت از اشیای رقمی یا الکترونیکی در ارتباط با ذخیره-سازی در محیط امن و دستیابی بلندمدت است (شورای پژوهشی انگلستان، 2008). ما از این مسئله فراتر رفتیم و شیء رقمی را به عنوان یک واحد بنیادین، هم حفاظت رقمی و هم دستیابی تعریف نمودهایم. واحدی که همه پارههای مرتبط اطلاعات را دربر میگیرد، اطلاعاتی که برای تولید سند لازم است و مشتمل است بر فراداده، زنجیره جریانهای بیتها و متون خاصی که رفتاری پویا را نظارت میکنند. این دادهها در شیء رقمی بستهبندی میشود و به عنوان یک کلیت اداره میشود. اگر آرشیوها و کتابخانهها بدینترتیب سازماندهی شود و اجزاء و بخشهای یک شیء رقمی در سراسر سامانه ذخیرهسازی پراکنده شوند، حفظ ارتباط بین اجزاء و قطعات بسیار مشکل خواهد بود و یک آرشیویست یا کتابدار رقمی با خطر امکان عدم مهاجرت دادهها تمامی دادهها به صورت یک واحد روبهرو خواهد شد (گروه کتابخانههای پژوهشی ، 2007). مواد رقمی و فناوری مواد رقمی از درهم آمیختن فناوری اطلاعات و دادهها ایجاد میشوند. بهمعنای دیگر، میتوان اشیای اطلاعاتی را که در سکوهای نرمافزاری و سختافزاری خاص توسعه مییابند به صورتی که در اصل تنها روی یک سکوی خاص دریافت می-شوند، درنظر گرفت. نگاهی به وبگاهها این نکته را روشن میسازد. نرمافزار به کار رفته برای مشاهده آنها – مرورگرهای وب- توسط کاربر در ارتباط با خصوصیاتی همچون اندازه و رنگ فونت، تنظیم میشوند، مگر در حالتی که طراح سایت بر نمایش یک سایت به شیوهای خاص تاکید نماید. تجربه مشاهده وبگاه برای کاربرانی که به وبگاه با استفاده از نرمافزار و سختافزاری متفاوت دسترسی دارند، با آنچه که برای توسعه سایت از آن استفاده شده، متفاوت خواهد بود. تنها میتوان توانایی بازتولید یک پیشینه الکترونیکی را حفاظت کرد. همواره باید ارقام رقمی سازنده پیشینه را از حافظه ذخیرهسازی دریافت و برای تحویل و یا ارائه آنها، باید آنها را از طریق برخی نرمافزارها پردازش کرد. این جنبه واسطه ای – تحویل یا ارائه (و بازنمایی) فایلهای اصلی- نکته مهمی در درک حفاظت رقمی میباشد. اشیای رقمی تنها زنجیرههای بیتیهای سادهای نیستند؛ بلکه ترکیبی از سختافزار، نرمافزار و زنجیرههای بیتی میباشند. زنجیره بیتهای یک فایل رایانهای باید پیش از معنادادن برای کاربر به صورت فنی پردازش شوند. اگر ترکیب نرمافزاری و سختافزاری از ترکیبی که شیء رقمی درون آن ایجاد شده، متفاوت باشد ممکن است رفتار و ظاهر آن کاملا با آنچه که برای آن در نظر گرفته شده، متفاوت باشد. ممکن است این تفاوت آنقدر زیاد باشد که اصالت شیء رقمی زیر سوال برود. (این ابعاد تاکنون با درنظر گرفتن اشیای رقمی به عنوان اشیای فیزیکی، منطقی یا مفهومی در فصل 1 ذکر شده اند). دستورالعمل یونسکو (2003 ص120) سه نوع متفاوت از وابستگی نرمافزاری را شناسایی مینماید: اشیای رقمی که ساده و کمتر به یک نرمافزار خاص وابسته هستند (همچون متن ساده در فایلهای اسکی) اشیای رقمی که به نرمافزارهای پیچیدهتر وابستهاند، بااینحال عمومی هستند (همچون اچ.تی.ام.ال) اشیای رقمی که به یک نرمافزار مخصوص یک سکوی سختافزاری و یا یک سیستم عامل خاص بستگی دارند (همچون نرمافزارهای صفحات گسترده و پردازشگر متن). برخی از اشیای رقمی حاوی فایلها و برنامههای قابلاجرا بوده و برخی دیگر ممکن است شامل همه آنها باشند. حد میزان وابستگی اشیای رقمی به نرمافزار، تاثیر مهمی بر شیوهای دارد که در آن محافظت میشود. بهعلاوه عموما چنین درنظر گرفته میشود که حفاظت منشأهای مواد رقمی میسر نیست زیر احتمالاً مهاجرت در برخی مراحل فرآیندهای حفاظتی به ناچار صورت گرفته و با فناوریهای جدیدتری همراه هستند که منشأها را تغییر میدهند. ما در حال حفاظت از کپیها هستیم. حفاظت از کپیها با توجه به روشها و راهبردهای خاصی که مناسب و مقتضی هستند. درک اهمیت کلیدی جداسازی فناوری از داده در توسعه حفاظت رقمی ضرورت دارد. فناوری (سختافزار و نرمافزار) به سرعت در حال دگرگونی است و چنین نیز خواهد بود. در شیوههای تفکر قدیمیتر، تاکید فراوانی بر حفاظت از توانایی خواندن زنجیرههای بیتی در نرمافزاری میشد که برای ایجاد آنها به کار میرفت، و راهحل-های حفاظت رقمی همچون موزههای فنآوری و تقلید پیشنهاد شدند. هنگامی که این نکته درک شود که زنجیرههای بیتی که باید از یک رسانه به رسانه دیگر انتقال یابند و میتوان آنها رابه جای استفاده از زنجیرههای بیتی که با آنها ایجاد شدهاند با استفاده از ترکیبهای سختافزار/ نرمافزار، تحویل (مشاهده و یا ارائه) کرد، تمرکز از حفظ دسترسی به نرمافزار یا سختافزار منسوخ روی تعیین مشخصهها یا ویژگیهای اشیای رقمی ضروری برای نگهداری دسترسی به آنها در ترکیبات سختافزاری/ نرمافزاری فعلی تغییر مییابد. با اینحال همانطور که یکی از اولین بیانیهها در رابطه با پیشینههای الکترونیکی تصدیق مینماید، این تغییر تفکر، مشکل خاص خود را به همراه میآورد: محتوای یک پیشینه سنتی روی یک رسانه (وسیله ذخیرهسازی مانند یک تکه کاغذ) ثبت شده و نمیتواند از این رسانه جدا شود. همچنین محتوای یک پیشینه الکترونیکی روی یک رسانه ثبت میشود، اما هرازگاهی این پیشینه از دستگاه اصلی جدا شده و هرگاه بازیابی شده و یا منسوخ شدن فناوری ایجاب کند، اغلب به انواع مختلفی از دستگاههای ذخیرهسازی دیگر منتقل میگردد. بنابراین پیشینه الکترونیکی برخلاف پیشینههای سنتی بطور دائم به یک رسانه یا دستگاه ذخیره-سازی خاص الصاق نمی شود، بنابراین امکان بیشتری برای تحریف آن وجود دارد. این امر مشکلات بیشتری را در تضمین حفظ اصالت و اعتمادپذیری پیشینه پدید میآورد (شورای بینالمللی کمیته آرشیو پیشینههای الکترونیکی، 1997 ص22). پس از آنکه به حفاظت دادهها، بدون در نظر گرفتن سختافزار و نرمافزاری که دادهها با آن پردازش میشوند توجه کردیم، باید توجه بسیار بیشتری به خود آن دادهها اختصاص دهیم – به خصوصیات دادهها و سطح از دستدادن قابل قبول و تغییردادهها. پردازش اشیای رقمی به ناچار با تغییر آنها همراه است. با اینکه حفاظت رقمی در یک سطح، موضوع نسبتا سادهای از حفاظت زنجیرههای بیتی است، تا زمانی که ابزارهای خواندن و تفسیر بین زنجیرهها در دسترس قرار نگیرند نتیجه حفاظت و توسعه نرمافزاری که آنها را دسترسپذیر سازد، بیمعنا خواهد بود. برای مثال ممکن است یک برنامه نرمافزاری را با از دست دادن احتمالی برخی از کارکردهای آن، کپی نماییم، که بر توانایی نرمافزار برای تفسیر کامل زنجیرههای بیتی اثر گذارد. این تاثیرگذاری بر اصالت شیء رقمی چگونه اثر خواهد داشت؟ آیا از دستدادن قابل قبولی خواهد بود؟ اگر بتوانیم خصوصیات شیء رقمی را تعیین کنیم که درک آن برای ما اهمیت دارد، در آن صورت میتوانیم به دنبال حفاظت این خصوصیات باشیم. برای مثال رنگهای نمایش داده شده در یک نمایشگر ممکن است برای محتوای متنی اهمیتی نداشته باشند، اما برای درک یک صفحه وب مهم باشند. مواد رقمی ایستا همانند سند، عموما قالبهای اچ.تی.ام.ال، پی.دی.اف و ایکس.ام.ال، با نرمافزارهایی غیر از نرمافزاری که در آن ایجاد شدهاند، قابل خواندن میباشند. در حقیقت این یکی از خصوصیات این دسته قالبهای فایل است که آنها را برای اهداف حفاظت رقمی مفید میسازد. سایر مواد رقمی همچون نرمافزارهای آموزشی، بازیها و انیمیشنهای وب، فایلهای اجرایی هستند، یعنی در قالبی هستند که مستقیما توسط یک برنامه رایانهای خوانده و اجرا میشوند. این فایلها معمولا قالبهای اختصاصی بوده و به سادگی در بافتهای دیگر قابل استفاده مجدد نمی باشند. تا امروز تعیین خصوصیاتی از اشیای رقمی که حفظ آنها برای آینده ضروری است به روشنی توسط جامعه ثبت سوابق، در ارتباط با برقراری الزامات پیشینههای رقمی اصیل انجام شدهاست. هنگامی که این موارد تعیین شد، ترکیبداده، نرمافزار و سختافزاری که این عناصر را تا حد امکان دقیق بازنمایی کند، باید حفظ شود (یونسکو، 2003 ص 120-121). اهمیت بافت حفاظتی علاوه بر تعیین خصوصیات اساسی اشیای رقمی، اطلاعات مربوط به بافتی که اشیای رقمی در آن ایجاد و به کار میروند نیز باید شناسایی و با گذشت زمان حفظ گردد. گیلیلند-سویتلند به ارزش بافت در یک اقدام آرشیوی استاندارد اشاره مینمایند: هنگام تولید مواد توسط یک فعالیت شخصی یا سازمانی، یک ارتباط وابستگی میان مواد و پدیدآورندگان آن وجود دارد. همچنین شبکه پیچیدهای از ارتباطات میان این مواد و تاریخ، حقوق و بافت آییننامهای توسعه آنها و نیز میان همه مواد ایجاد شده توسط فعالیت یکسان وجود دارد. ماهیت ذاتی پیشینهها به معنای همه این وابستگیها است و اقدامات آرشیوکردن برای مستندسازی، ثبت و استفاده به صورت مجموعهای طراحی شدهاست. این اقدامات نشان میدهد که ارزش یک پیشینه مجزا به صورت بخشی از آییننامهای از پیشینههایی که درون آن قرار دارند، معین میشود. همچنین نشان میدهند که درک یک پیشینه مجزا بدون درک ابعاد تاریخچهای، قانونی، آییننامهای و مستندی آن مشکل است (گیلیلند-سویتلند ، 2000 ص16-18). حفظ اطلاعات بافتی مربوط به اشیای رقمی، جنبهای که از اقدامات آرشیوی برمیخیزد، با ارزش بسیار با اهمیتی در زمان مدیریت مواد رقمی در یک بافت غیر آرشیوی شناخته میشود. الزامات ردیابی فرآیند ایجاد و تغییر، برای مواد رقمی دارد زیرا همانطور که دیدیم، این مواد در فرآیند حفاظتی آنها تغییر مییابند. این موضوع اهمیت دارد زیرا اصالت اشیای رقمی – آیا این اشیا آنچه که واقعا ادعا میکنند، هستند- و توانایی ما برای اعتماد به آنها به عنوان اشیای دقیق به آگاهی از چگونگی، زمان و آگاهی از فرد تغییردهنده آنها بستگی دارد. به عبارت دیگر باید اطلاعات مربوط به بافت دادهها را حفظ نماییم . سه مثال، اهمیت تعیین و نگهداری اطلاعات بافتی را نشان میدهد. برای آنکه پیشینهها (یعنی پیشینه بعنوان مدارک تراکنش) اصالت داشته باشند، باید درباره بافت تجاری و وابستگی میان پیشینهها آگاهی داشته باشیم. باید بتوانیم چرایی، زمان، مکان و ایجاد کننده یا دریافتکننده و استفادهکننده آنها را به عنوان شاخصهایی از اعتمادپذیری پیشینه شناسایی کنیم. به بیان دیگر باید قراردادن پیشینه در زمان و بافتی که ادعا دارند از آن نشأت گرفتهاند، ممکن باشد. ارزش یک فایل رقمی که نشاندهنده یک صفحه واحد از کتاب رقمی شدهاست، تا زمانی که ارتباطات میان این فایل و فایلهای نشاندهنده صفحات دیگر از همان کتاب شناخته و حفظ نگردد، محدود خواهد بود. ارزش دادههایی از یک پایگاه داده گزینش شده (پایگاه دادهای که درآن شرکت داشته و توسط متخصصان یک حوزه ویرایش میشود)، تا زمانی که بتوان این دادهها را به اطلاعاتی مربوط ساخت که درباره منشاء آنها (از کجا آمدهاند) که نشانگر میزان موثقبودن آنهاست، و درباره کسی که آنها را ویرایش کرده و دلیل این ویرایش میباشند، محدود خواهد بود. انتخاب پیچیدگی در حال رشد اشیای رقمی که قرار است ذخیرهسازی شوند و نیز افزایش روزافزون اشیای رقمی در کتابخانهها باعث شدهاست که تأکید بسیاری در شیوههای انتخاب صورت گیرد. مراقبت از اشیای رقمی بعد جدیدی را به بخش انتخاب و روشهای مورد استفاده کتابخانهها افزودهاست. ماده کاغذی و ماده رقمی بهطور جداگانه انتخاب خواهند شد. با این وجود این کاملاً معقول و قابل درک است که ممکن است بین ماده کاغذی و رقمی لازم باشد انتخابی صورت گیرد: آیا شیء کاغذی امن نگهداری خواهد شد یا شیء رقمی یا هر دو؟ افزون بر آن، این سؤال ممکن است مطرح شود که آیا پس از آنکه حفاظت رقمی تبدیل به یک عامل ثابت و پایدار شد، اشیای رقمی میتوانند بهطورکلی جایگزین اشیای کاغذی شود. هر دو موضوعات در حال حاضر، در حال بحث هستند و اظهارات نهایی هنوز عرضه نشدهاند. در کتابخانه ملی نیوزیلند راجع به انتخاب نسخههای مُرجح حفاظت، کار جالبی انجام دادهاست. این کتابخانه براساس کارکردگرایی مرتبط با ویرایشهای رقمی اشیای آنالوگ به این نتیجه رسیدهاست که هر دوی این (هم شیء کاغذی و هم رقمی) را فراهمآوری کند و بعداً مثلاً پس از تأمل راجع به اینکه این ماده واقعاً چگونه استفاده خواهد شد، تصمیم بگیرد که کدام یک از آنها، نسخه حفاظتی خواهند بود (ورهییول، 2006، ص. 45-46). جنبه دیگر انتخاب در یک تحقیق اخیر در انگلستان راجع به گرایشهایی به نشر الکترونیکی یافت میشود. این مسئله تخمین زده شدهاست که تا سال 2020، 40% تکنگاشتهای پژوهشی انگلستان فقط با قالب الکترونیکی موجود خواهد بود، در حالی که بیش از 50% هم به صورت چاپی و هم رقمی تولید خواهند شد. تنها 10% عناوین جدید به صورت چاپی موجود خواهند بود (جونز، 2004).اشتراکگذاری
پدیدآوران این مطلب
دیدگاهها
برای نوشتن دیدگاه وارد شوید.